
Akıllı sözleşme, belirli koşullar gerçekleştiğinde önceden tanımlanmış işlemleri bir blockchain ağı üzerinde çalıştıran programdır. Adında “sözleşme” geçse de her akıllı sözleşme hukuken bağlayıcı bir sözleşme değildir; kavram öncelikle çalıştırılabilir kodu ifade eder.
Akıllı sözleşmeler varlık transferi, dijital üyelik, otomatik mutabakat ve merkeziyetsiz uygulama gibi süreçlerde kullanılır. Ancak kodun doğru yazılması, dış verinin güvenilirliği ve yetki tasarımı sonuç üzerinde doğrudan etkilidir.
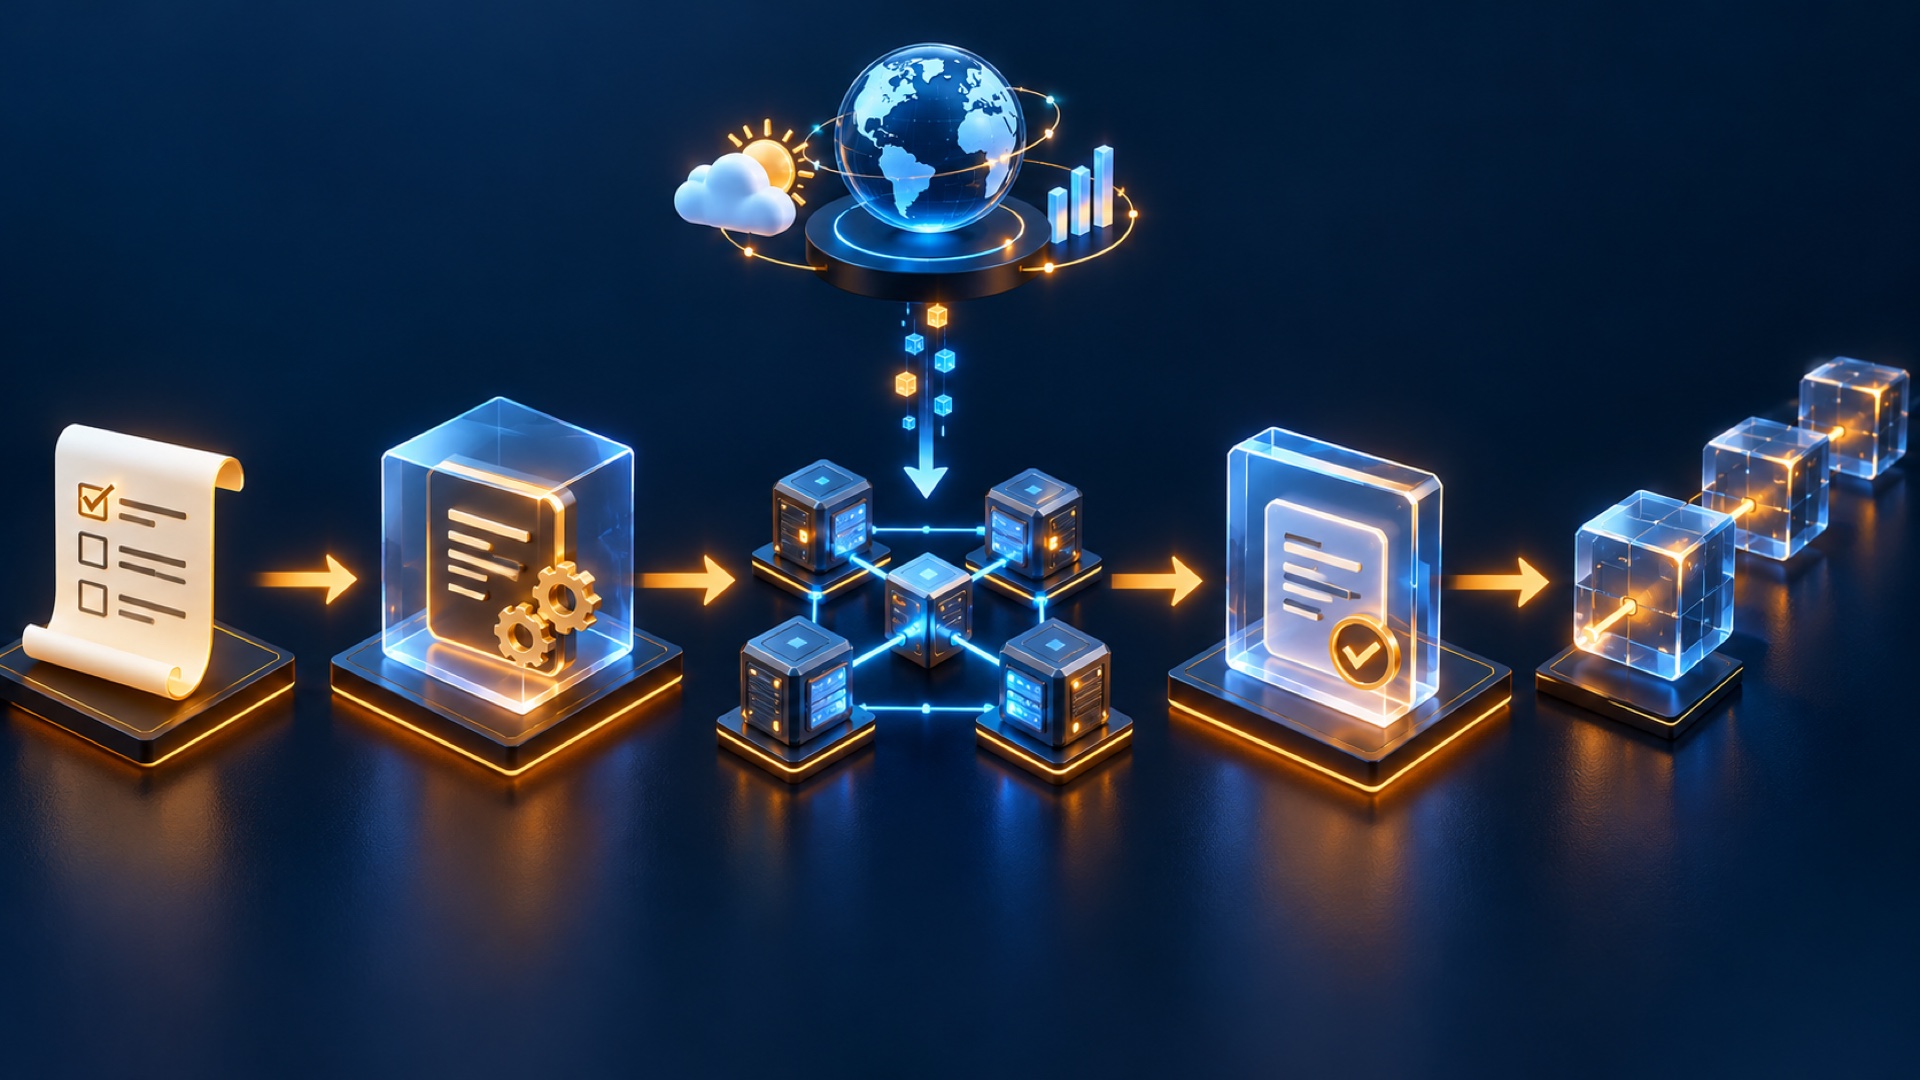
Akıllı sözleşme nasıl çalışır?
- İş kuralları kod olarak yazılır ve test edilir.
- Kod derlenerek blockchain ağına bir işlemle dağıtılır.
- Sözleşme ağ üzerinde benzersiz bir adres kazanır.
- Kullanıcı veya başka bir uygulama sözleşmenin işlevini çağırır.
- Ağdaki düğümler işlemi aynı kurallarla yürütür.
- Geçerli sonuç blockchain durumuna kaydedilir.
Okuma ve yazma işlemleri arasındaki fark
Sözleşmedeki mevcut veriyi okumak çoğu ağda blockchain durumunu değiştirmez. Buna karşılık token transferi veya kayıt güncelleme gibi yazma işlemleri imzalı bir işlem gerektirir ve ağ ücretine tabi olabilir. Kullanıcı, cüzdanında onay verdiği işlemin sözleşme adresini, işlevini ve izinlerini kontrol etmelidir.
Gas ücreti nedir?
Gas, ağın hesaplama ve depolama kaynaklarını ölçmek için kullandığı birimdir. Karmaşık işlevler daha fazla kaynak tüketebilir. Ücret; işlemin niteliğine ve ağ yoğunluğuna göre değişir. Başarısız işlem bile düğümlerin hesaplama yaptığı durumlarda ücret doğurabilir.
Oracle neden gerekir?
Blockchain üzerindeki programlar dış dünyadaki fiyat, hava durumu, teslimat veya maç sonucu gibi verilere kendiliğinden erişemez. Oracle, dış veriyi zincire taşıyan sistemdir. Ancak yanlış veya manipüle edilmiş veri, doğru çalışan kodun yanlış sonuç üretmesine neden olabilir. Bu nedenle oracle tasarımı akıllı sözleşmenin güven modelinin parçasıdır.
Akıllı sözleşmeler nerelerde kullanılır?
- Token ve dijital varlık ihraçları.
- Merkeziyetsiz finans uygulamaları.
- Dijital üyelik ve erişim hakları.
- Çok imzalı kurumsal cüzdanlar.
- Tedarik ve teslimat koşullarına bağlı işlemler.
- Oyun içi varlıklar ve dijital koleksiyonlar.
- Tokenlaştırılmış varlıkların transfer kuralları.
Başlıca riskler nelerdir?
Kod hatası, erişim kontrolü eksikliği, yeniden giriş saldırısı, yanlış fiyat verisi ve yönetici anahtarının ele geçirilmesi önemli risklerdir. Dağıtıldıktan sonra güncelleme zor olabileceği için denetim, test ağı, sınırlı yetki ve acil durdurma mekanizması gibi kontroller gerekir. Yükseltilebilir sözleşmeler esneklik sağlarken merkezi yönetim ve yeni saldırı yüzeyi oluşturabilir.
Akıllı sözleşme gerçekten otomatik midir?
Kod koşul gerçekleştiğinde deterministik biçimde çalışabilir; fakat işlemi başlatacak kullanıcıya, otomasyon hizmetine veya oracle verisine ihtiyaç duyabilir. Ayrıca fiziksel teslimat gibi zincir dışı sonuçların uygulanması yine kurumlara ve hukuki süreçlere bağlıdır.
Sonuç
Akıllı sözleşmeler, ortak kuralları programlanabilir ve doğrulanabilir hâle getirir. Buna rağmen “kod doğruysa sonuç da doğrudur” varsayımı yeterli değildir. Kod kalitesi, veri kaynağı, anahtar yönetimi, kullanıcı arayüzü ve hukuki çerçeve birlikte değerlendirilmelidir.