
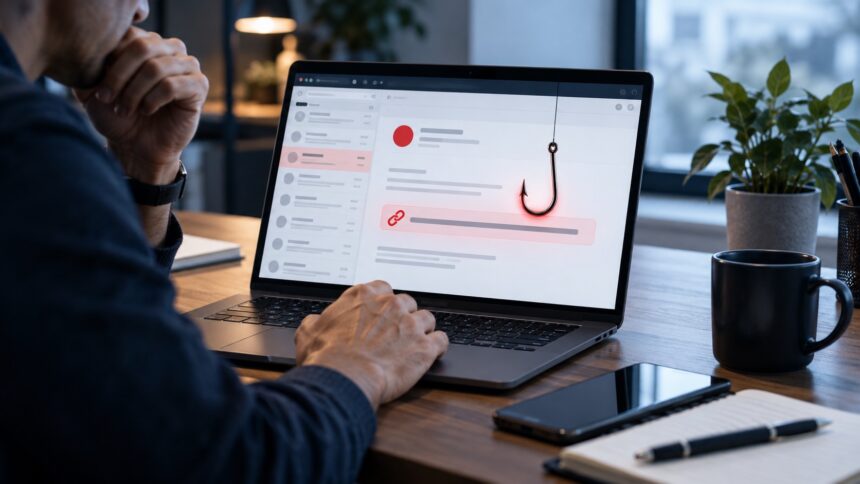
Phishing, saldırganların güvenilir bir kurum, marka veya kişi gibi davranarak parola, ödeme bilgisi ya da doğrulama kodu elde etmeye çalıştığı sosyal mühendislik yöntemidir. Türkçede oltalama olarak da adlandırılır. Saldırı yalnızca e-postayla yapılmaz; SMS, telefon görüşmesi, sosyal medya mesajı, QR kodu ve sahte giriş sayfası da kullanılabilir.
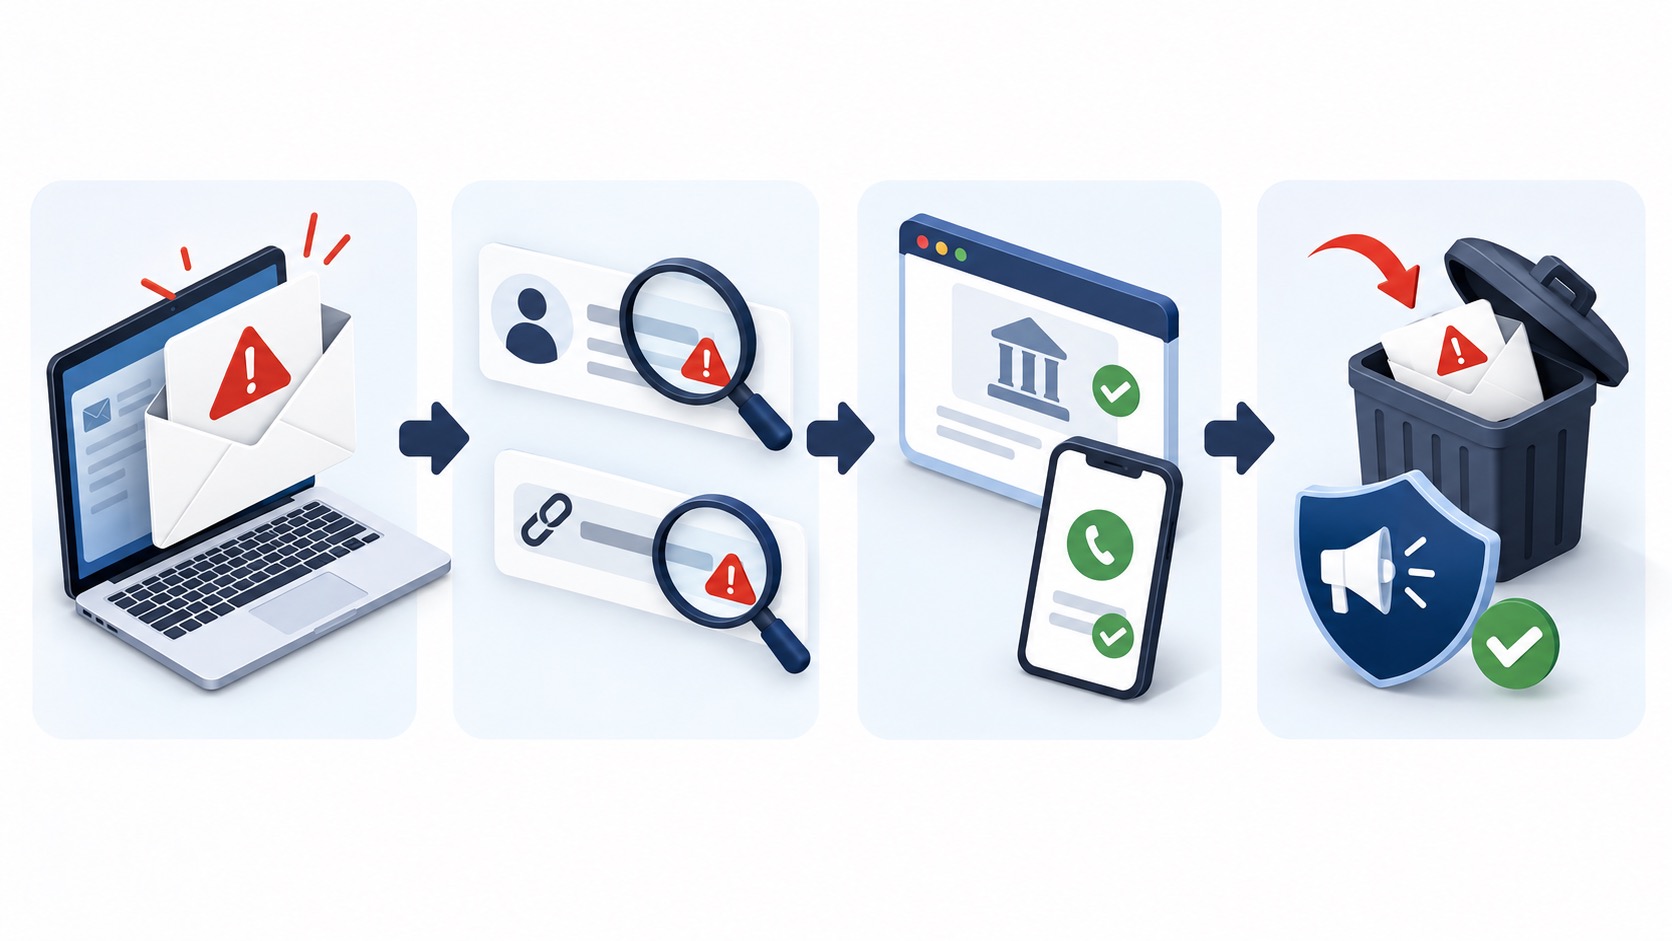
CISA’nın kullanıcılar için hazırladığı yaklaşım üç temel adıma dayanır: şüpheli işaretleri tanımak, olayı bildirmek ve mesajı silmek. En önemli alışkanlık, mesajdaki bağlantı veya telefon numarasını kullanmak yerine kurumla bağımsız ve bilinen bir kanal üzerinden iletişim kurmaktır.
Phishing saldırısı nasıl çalışır?
- Saldırgan banka, kargo şirketi, yönetici veya popüler bir hizmeti taklit eder.
- “Hesabınız kapanacak” veya “ödemeniz bekliyor” gibi acele hissi oluşturur.
- Kullanıcıyı sahte bağlantıya, zararlı eke ya da bilgi isteyen forma yönlendirir.
- Girilen bilgiler saldırgana iletilir veya cihazda zararlı yazılım çalışır.
- Ele geçirilen hesap başka kişilere saldırmak, para aktarmak ya da kurumsal sisteme erişmek için kullanılır.
Phishing mesajı nasıl anlaşılır?
- Acele ve korku: Hesabın kapanacağı, ceza uygulanacağı veya fırsatın biteceği söylenir.
- Beklenmeyen talep: Parola, kart bilgisi, doğrulama kodu veya uzaktan erişim istenir.
- Şüpheli adres: Gönderen adı tanıdık görünse bile gerçek e-posta alan adı farklıdır.
- Bağlantı uyuşmazlığı: Görünen metin ile bağlantının gerçek hedefi aynı değildir.
- Beklenmeyen ek: Fatura, öz geçmiş veya kargo belgesi adı altında dosya gönderilir.
- Sıra dışı ödeme: Hediye kartı, kripto para veya acil banka transferi talep edilir.
Yazım hataları şüphe nedeni olabilir; ancak günümüzde düzgün yazılmış ve kişiselleştirilmiş mesajlar da saldırı amaçlı olabilir. Bu nedenle yalnız dil kalitesine güvenilmemelidir.
E-posta, SMS ve telefon oltalaması arasındaki fark
E-posta üzerinden yapılan saldırılar genel olarak phishing, SMS üzerinden yapılanlar smishing, telefon görüşmesiyle yürütülenler ise vishing olarak adlandırılır. QR koduyla sahte siteye yönlendiren saldırılar “quishing” adıyla da anılabilir. Yöntem değişse de temel amaç kullanıcının güvenini ve acele duygusunu istismar etmektir.
Şüpheli bir mesaj geldiğinde ne yapılmalı?
- Bağlantıya tıklamayın, eki açmayın ve mesaja yanıt vermeyin.
- Gönderen adresini ve alan adını dikkatle inceleyin.
- Kurumun adresini tarayıcıya kendiniz yazarak hesabınızı kontrol edin.
- Talebi, bilinen telefon numarası veya ayrı bir iletişim kanalıyla doğrulayın.
- Kurumsal ortamda mesajı güvenlik ya da BT ekibine bildirin.
- Mesajı spam veya phishing olarak işaretleyip silin.
Bağlantıya tıkladıysanız ne yapmalısınız?
Yalnız sayfayı açtıysanız sekmeyi kapatın ve cihazı güncel güvenlik araçlarıyla tarayın. Parola girdiyseniz gerçek hizmetin adresini kendiniz açarak parolayı hemen değiştirin, diğer hesaplarda kullanılan aynı parolaları da yenileyin ve çok faktörlü doğrulamayı etkinleştirin. Kart bilgisi paylaştıysanız bankayla doğrudan iletişim kurun. Kurumsal hesap söz konusuysa olayı saklamadan güvenlik ekibine bildirmek, yayılmayı sınırlamak açısından kritiktir.
Şirketler phishing riskini nasıl azaltabilir?
- Phishing’e dayanıklı çok faktörlü doğrulama kullanmak
- E-posta alan adı korumalarını ve filtreleri doğru yapılandırmak
- Çalışanlara kolay erişilen bir bildirim düğmesi sunmak
- Ödeme ve hesap değişikliklerinde ikinci kanal doğrulaması uygulamak
- Yönetici ve finans ekipleri için ayrıcalıklı hesap koruması sağlamak
- Düzenli, ölçülebilir ve cezalandırıcı olmayan farkındalık çalışmaları yapmak
Phishing tek başına bir e-posta sorunu değildir; kimlik ve erişim güvenliğinin parçasıdır. Genel savunma katmanları için siber güvenlik rehberini, parola saklama seçenekleri için parola yöneticisi rehberini inceleyebilirsiniz.
Sonuç
Phishing saldırıları teknik bir açıktan çok insanın güven, merak ve acele duygusunu hedefler. En etkili savunma; durmak, mesajdaki kanalları kullanmadan doğrulamak, olayı bildirmek ve ele geçirilen bilgileri hızla yenilemektir.