
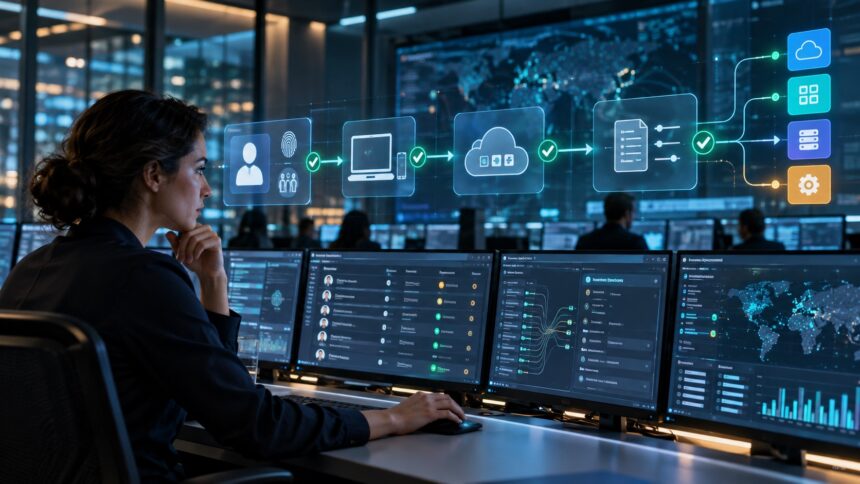
Zero Trust, kullanıcıya, cihaza veya ağ konumuna yalnızca “içeride” olduğu için otomatik güven vermeyen bir siber güvenlik yaklaşımıdır. Türkçede sıfır güven modeli olarak anılır. Her erişim isteği; kimlik, cihaz durumu, kaynak, bağlam ve risk sinyallerine göre doğrulanır ve yalnız gerekli yetki verilir.
NIST SP 800-207, Zero Trust yaklaşımının odağını ağ çevresinden kullanıcı, varlık ve kaynaklara taşır. Amaç çalışanlara hiç güvenmemek değil; güven kararını varsayıma değil sürekli doğrulanan verilere dayandırmaktır.
Zero Trust neden ortaya çıktı?
Geleneksel ağlarda ofis ağı güvenli, internet ise güvensiz kabul edilirdi. Bulut hizmetleri, uzaktan çalışma, mobil cihazlar ve tedarikçi erişimleri bu sınırı belirsizleştirdi. Bir saldırgan VPN hesabını ele geçirdiğinde iç ağdaki geniş yetkilere ulaşabiliyorsa yalnız çevre güvenliği yeterli değildir.
Zero Trust’ın temel ilkeleri
- Açıkça doğrula: Kimlik, cihaz ve bağlam sinyallerini birlikte değerlendir.
- En az ayrıcalık: Kullanıcıya yalnız işi için gereken kaynağa ve süreye erişim ver.
- İhlal varsayımı: Ağın bir bölümünün ele geçirilebileceğini kabul ederek yayılmayı sınırla.
- Kaynak odaklı koruma: Ağ segmentinden çok veri, uygulama ve hizmeti koru.
- Sürekli izleme: Oturum başladıktan sonra da risk ve davranış değişikliklerini değerlendir.
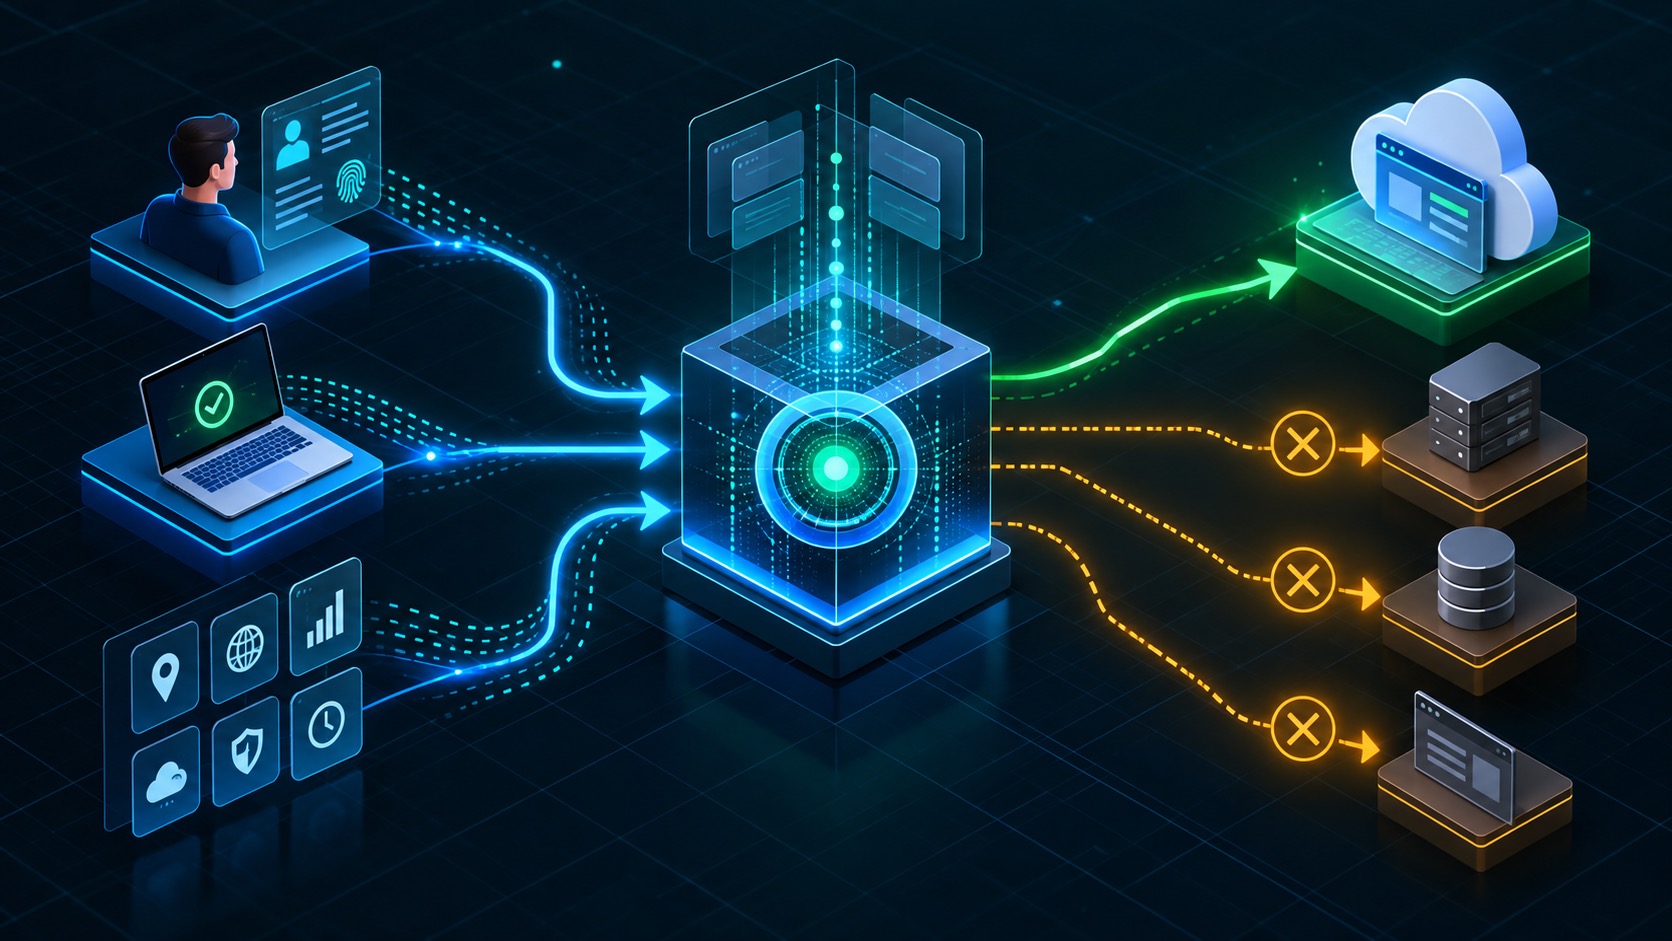
Zero Trust mimarisi nasıl çalışır?
- Kullanıcı veya hizmet bir kurumsal kaynağa erişim ister.
- Kimlik sağlayıcı kullanıcıyı ve mümkünse güçlü MFA’yı doğrular.
- Cihazın sahipliği, güncelliği ve güvenlik durumu kontrol edilir.
- Politika motoru rol, konum, saat, davranış ve veri hassasiyetini değerlendirir.
- Erişim noktası kararı uygular; izin verir, ek doğrulama ister veya reddeder.
- Oturum boyunca telemetri izlenir ve risk değişirse erişim yeniden değerlendirilir.
Zero Trust hangi bileşenlerden oluşur?
Tek bir “Zero Trust ürünü” yoktur. Kimlik ve erişim yönetimi, MFA, cihaz yönetimi, uç nokta güvenliği, ağ mikro segmentasyonu, uygulama geçitleri, veri sınıflandırma, loglama ve güvenlik analitiği birlikte çalışır. Teknoloji kadar erişim politikaları, varlık envanteri ve yönetişim süreçleri de gereklidir.
Zero Trust ile VPN arasındaki fark
VPN kullanıcıyı belirli bir ağa bağlar; Zero Trust ise kullanıcının hangi kaynağa hangi koşulda erişebileceğine odaklanır. VPN tamamen ortadan kalkmak zorunda değildir, ancak geniş ağ erişimi yerine uygulama veya kaynak bazlı erişim tercih edilir. Her iki model birlikte de kullanılabilir.
Zero Trust uygulamasına nereden başlanmalı?
- Kritik veri, uygulama, kullanıcı ve cihaz envanteri çıkarın.
- En riskli erişim yollarını ve ayrıcalıklı hesapları belirleyin.
- Merkezi kimlik yönetimi ve güçlü MFA’yı yaygınlaştırın.
- Cihaz uygunluk ölçütlerini tanımlayın.
- Geniş ağ yetkilerini kaynak bazlı politikalara dönüştürün.
- Kritik iş yüklerini küçük bölümlere ayırın.
- Logları birleştirin, ölçün ve politikaları kademeli olarak sıkılaştırın.
Yaygın yanlışlar
- Zero Trust’ı yalnız yeni bir güvenlik ürünü satın almak sanmak
- Bütün sistemi tek seferde dönüştürmeye çalışmak
- Eski ve kullanılmayan hesapları temizlemeden politika yazmak
- Kullanıcı deneyimini ve iş sürekliliğini ölçmemek
- Servis hesapları ve makineden makineye erişimi unutmak
- İstisnaları kalıcı ve görünmez bırakmak
Zero Trust, siber güvenlik programının yerine geçmez; kimlik, cihaz, ağ ve veri kontrollerini ortak bir erişim mantığında birleştirir. Ele geçirilmiş hesapların etkisini sınırlaması, ransomware gibi saldırılarda yanal hareketi zorlaştırabilir.
Başarı nasıl ölçülür?
MFA kapsamı, ayrıcalıklı hesap sayısı, yönetilen cihaz oranı, gereksiz erişimlerin kaldırılması, politika ihlalleri, ortalama erişim iptal süresi ve olaylarda yanal hareket kapsamı izlenebilir. Amaç “Zero Trust tamamlandı” demek değil, güven kararlarını giderek daha ölçülebilir ve bağlama duyarlı hâle getirmektir.
Sonuç
Zero Trust, ağın içi ve dışı ayrımına dayanan otomatik güveni kaldırır. Başarılı uygulama; kimlik, cihaz, veri ve uygulamaları görünür kılar, en az ayrıcalığı uygular ve her erişim kararını güncel risk sinyalleriyle destekler.