
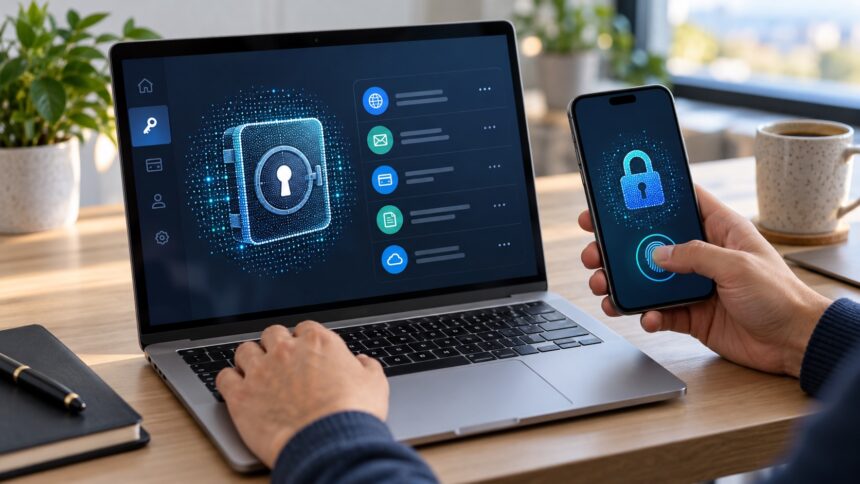
Parola yöneticisi, çevrim içi hesaplar için uzun ve benzersiz parolalar üretmeye, bunları şifreli bir kasada saklamaya ve gerektiğinde güvenli biçimde doldurmaya yardımcı olan yazılımdır. Kullanıcının her parola yerine güçlü bir ana parolayı ve ek doğrulama yöntemini koruması yeterli olur.
NIST, iyi tasarlanmış parola yöneticilerinin her hizmet için karmaşık ve benzersiz parola kullanımını kolaylaştırdığını belirtir. Bununla birlikte kasa çok sayıda hesabın anahtarını tuttuğu için değerli bir hedef hâline gelir; ürün seçimi ve kasa güvenliği önemlidir.
Parola yöneticisi nasıl çalışır?
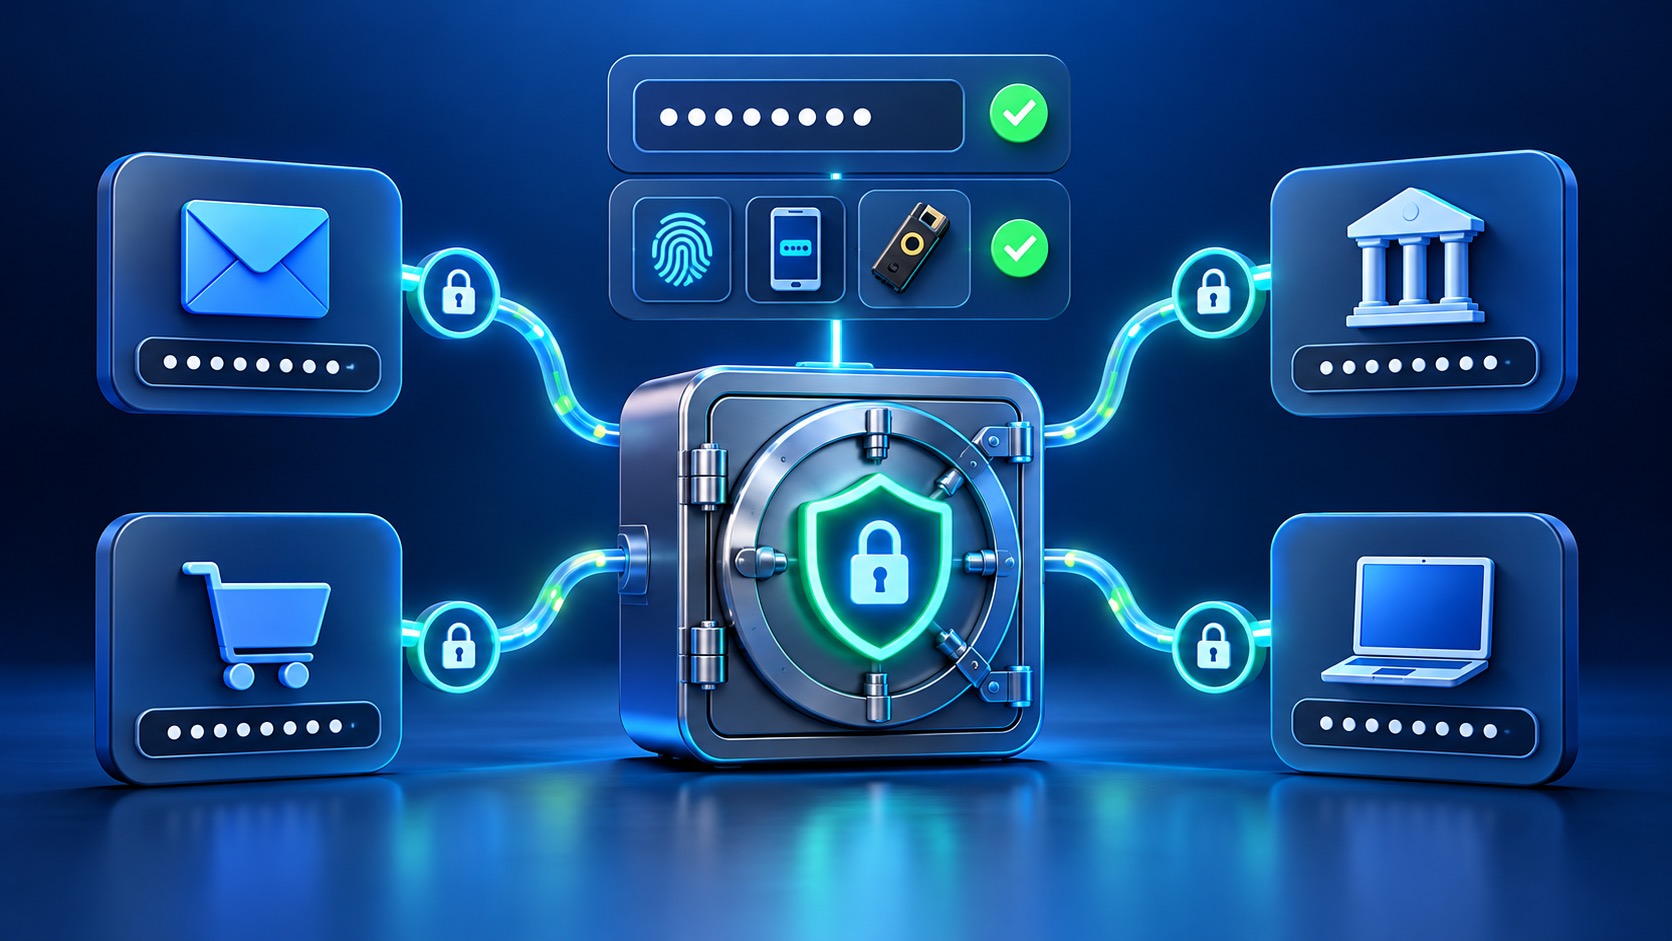
- Kullanıcı güçlü ve yalnız bu hizmette kullanılan bir ana parola oluşturur.
- Uygulama hesap bilgilerini şifreli kasada saklar.
- Parola üretici, her hesap için rastgele ve benzersiz değerler üretir.
- Tarayıcı veya uygulama, doğrulanan alan adında ilgili kaydı doldurur.
- Kasa cihazlar arasında şifreli biçimde eşitlenebilir veya yalnız yerelde tutulabilir.
Neden parola yöneticisi kullanılmalı?
İnsanların onlarca uzun ve benzersiz parolayı hatırlaması zordur. Bu nedenle aynı parola tekrar kullanılabilir veya kısa tahmin edilebilir kalıplar seçilebilir. Bir hizmetteki veri ihlali, aynı parola kullanılan diğer hesapların da ele geçirilmesine yol açabilir. Parola yöneticisi bu tekrar kullanım zincirini kırar.
- Her hesap için benzersiz parola üretir.
- Sahte alan adında otomatik doldurma yapmayarak phishing’e karşı ek işaret sağlayabilir.
- Parola paylaşımını mesaj ve e-posta yerine kontrollü hâle getirebilir.
- Zayıf, tekrar kullanılan veya ihlal edilmiş parolaları raporlayabilir.
- Kurtarma kodu ve güvenli notların korunmasına yardımcı olabilir.
Parola yöneticisi seçerken nelere bakılmalı?
- Güçlü şifreleme: Kasa verisinin cihazda ve aktarım sırasında nasıl korunduğunu inceleyin.
- MFA desteği: Yönetici hesabında güvenlik anahtarı veya doğrulama uygulaması desteği arayın.
- Bağımsız güvenlik incelemesi: Düzenli denetim, açık bildirimi ve şeffaf olay geçmişini kontrol edin.
- Kurtarma modeli: Ana parola unutulduğunda hangi seçeneklerin bulunduğunu öğrenin.
- Dışa aktarma: Veriyi taşımak için güvenli ve standart bir yöntem bulunmalıdır.
- Güncelleme desteği: Tarayıcı, telefon ve masaüstü uygulamalarının düzenli güncellendiğini doğrulayın.
- Kurumsal yönetim: Erişim iptali, rol, paylaşım ve olay kaydı özelliklerini değerlendirin.
Ana parola nasıl oluşturulmalı?
Ana parola uzun, benzersiz ve başka hiçbir yerde kullanılmamalıdır. Hatırlanabilir birden fazla ilgisiz kelimeden oluşan uzun bir parola cümlesi tercih edilebilir. NIST’in güncel kullanıcı rehberi en az 15 karakteri önerir. Karmaşık sembol kalıplarından çok uzunluk ve benzersizlik önemlidir.
Tarayıcıdaki parola yöneticisi yeterli mi?
Modern tarayıcı ve işletim sistemi yöneticileri birçok kullanıcı için güçlü bir başlangıç sağlar. Farklı tarayıcı ve platformları birlikte kullananlar, aile paylaşımı veya kurumsal denetim isteyenler bağımsız bir çözümden yararlanabilir. Seçim; tehdit modeli, cihaz çeşitliliği, paylaşım ihtiyacı ve ürünün güvenlik mimarisine göre yapılmalıdır.
Parola yöneticilerinin riskleri
- Ana parolanın ele geçirilmesi
- Kasa hesabında MFA kullanılmaması
- Sahte uygulama veya tarayıcı eklentisi kurulması
- Güncellenmeyen istemci yazılımı
- Şifrelenmemiş dışa aktarma dosyasının cihazda bırakılması
- Kurtarma kodlarının güvensiz yerde saklanması
Riskleri azaltmak için uygulamayı resmî kaynaktan indirin, otomatik güncellemeyi açın, kasa hesabında MFA kullanın ve dışa aktarma dosyalarını işlemden sonra güvenli biçimde kaldırın. Şüpheli giriş sayfaları için phishing rehberini, genel hesap güvenliği için siber güvenlik rehberini inceleyebilirsiniz.
Kurulum için kısa kontrol listesi
- Güvenilir bir ürün seçin ve resmî mağazadan kurun.
- Uzun ve benzersiz ana parola oluşturun.
- MFA’yı ve güvenli kurtarma yöntemini etkinleştirin.
- Önce e-posta, banka ve sosyal medya hesaplarını taşıyın.
- Tekrar kullanılan parolaları aşamalı olarak yenileyin.
- Kurtarma kodlarını kasadan bağımsız güvenli bir yerde saklayın.
Sonuç
Parola yöneticisi bütün güvenlik sorunlarını çözmez; ancak benzersiz ve uzun parola kullanımını günlük hayatta uygulanabilir hâle getirir. En güvenli kullanım, güçlü ana parola, MFA, güncel uygulama ve dikkatli kurtarma planının birlikte uygulanmasıdır.