
Açık kaynak yazılım nedir? Kaynak kodu, kullanıcıların incelemesine, kullanmasına, değiştirmesine ve yeniden dağıtmasına izin veren bir lisansla sunulan yazılımdır. Yalnızca kodun internette görülebilmesi bir projeyi açık kaynak yapmaz; dağıtım koşullarının Open Source Initiative tarafından tanımlanan özgürlüklere uygun olması gerekir.
Açık kaynak bir geliştirme yöntemi, lisans modeli ve iş birliği yaklaşımıdır. Proje ücretsiz olabilir; ancak destek, barındırma, danışmanlık veya yönetilen hizmetler ücretli sunulabilir.
Açık kaynak yazılım nasıl çalışır?
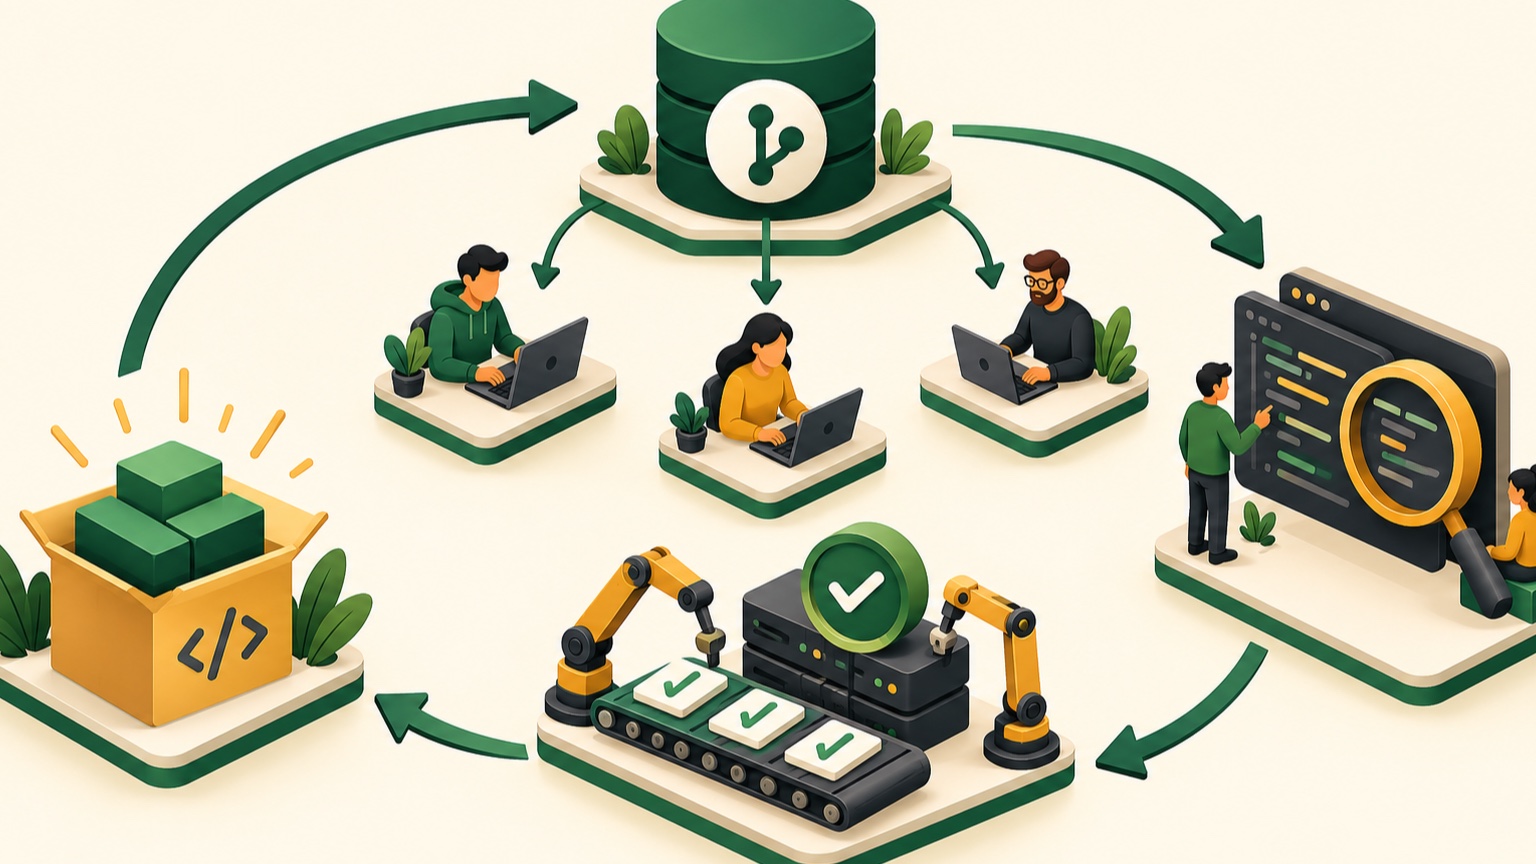
Projenin kodu bir sürüm kontrol deposunda tutulur. Katkıda bulunanlar hata kaydı açar, değişiklik önerir ve inceleme sürecine katılır. Bakım ekibi kabul edilen değişiklikleri birleştirir, sürüm yayımlar ve güvenlik güncellemelerini duyurur. Her proje aynı açıklıkta veya aynı bakım kapasitesinde değildir.
Açık kaynak ile ücretsiz yazılım aynı şey midir?
Hayır. Ücretsiz yazılım kullanım için ücret istemeyebilir ama kaynak kodu kapalı olabilir. Açık kaynak yazılım ticari amaçla kullanılabilir ve ücretli dağıtılabilir. Belirleyici unsur fiyat değil, lisansın kullanma, inceleme, değiştirme ve dağıtma haklarını nasıl düzenlediğidir.
Açık kaynak yazılımın avantajları nelerdir?
- Şeffaflık: Kodun davranışı ve veri işleme biçimi incelenebilir.
- Uyarlanabilirlik: Lisansın izin verdiği ölçüde iş ihtiyacına göre değiştirilebilir.
- Sağlayıcı bağımlılığını azaltma: Standart biçimler ve taşınabilir kurulumlar geçiş seçeneklerini artırabilir.
- Topluluk katkısı: Farklı kurum ve geliştiriciler hata düzeltme ve yenilik paylaşabilir.
- Öğrenme: Gerçek projelerin mimarisi ve geliştirme süreçleri incelenebilir.
- Entegrasyon: Açık arayüzler ve API’ler özelleştirmeyi kolaylaştırabilir.
Açık kaynak yazılımın riskleri nelerdir?
- Projenin bakım hızı ve sürdürülebilirliği belirsiz olabilir.
- Yanlış lisans kullanımı hukuki yükümlülük doğurabilir.
- Güncelleme ve yapılandırma sorumluluğu kullanıcı kuruma kalabilir.
- Bağımlılıklardaki güvenlik açığı dolaylı olarak ürünü etkileyebilir.
- Belgeleme ve ticari destek her projede yeterli olmayabilir.
- Projenin resmî paketi taklit edilebilir veya tedarik zinciri saldırısına uğrayabilir.
Açık kaynak lisansları nasıl farklılaşır?
İzin verici lisanslar, telif ve lisans bildirimleri korunduğunda kodun kapalı kaynak ürünlerde kullanımına geniş ölçüde izin verebilir. Copyleft lisanslar ise değiştirilmiş veya türetilmiş çalışmanın dağıtımında kaynak kodun aynı ya da uyumlu koşullarla paylaşılmasını gerektirebilir. Lisans yükümlülüğü ürünün nasıl birleştirildiğine ve dağıtıldığına bağlıdır; kritik projelerde hukuki değerlendirme yapılmalıdır.
Açık kaynak daha güvenli midir?
Kodun görülebilir olması tek başına güvenlik garantisi değildir. Çok sayıda göz hatayı fark edebilir; ancak bunun için aktif bakım, sorumlu bildirim süreci ve güncellemelerin kullanıcılarca uygulanması gerekir. Projenin son sürüm tarihi, güvenlik politikası, imzalı paketleri, bağımlılıkları ve açık bildirim geçmişi incelenmelidir. Genel kontrol çerçevesi için siber güvenlik rehberine bakabilirsiniz.
Bir açık kaynak proje nasıl değerlendirilir?
- Lisansın kullanım ve dağıtım modelinizle uyumunu doğrulayın.
- Son sürüm, güncelleme sıklığı ve açık sorunların çözülme hızını inceleyin.
- Tek bir kişiye bağımlılık ve katkıda bulunan çeşitliliğini değerlendirin.
- Güvenlik politikası, bildirim kanalı ve desteklenen sürümleri kontrol edin.
- Resmî indirme adresi, paket imzası ve sağlama toplamlarını doğrulayın.
- Bağımlılık envanteri ve yazılım malzeme listesi imkânını araştırın.
- Yedekleme, izleme, uzmanlık ve geçiş maliyetini toplam maliyete ekleyin.
Açık kaynak yazılım şirketlerde nasıl yönetilmeli?
Kurumsal kullanım için onaylı bileşen envanteri, lisans politikası ve güncelleme sorumluları belirlenmelidir. Yeni bağımlılıklar otomatik güvenlik ve lisans taramasından geçirilmeli; kritik projeler için bakım veya ticari destek planı oluşturulmalıdır. Kodda yapılan kuruma özel değişiklikler belgelenmezse sonraki sürümlere geçiş zorlaşır.
Açık kaynak ve SaaS birlikte kullanılabilir mi?
Evet. Açık kaynak bir uygulama kurumun altyapısında çalıştırılabilir veya bir sağlayıcı tarafından yönetilen SaaS hizmeti olarak sunulabilir. Yönetilen hizmet operasyon yükünü azaltırken öz barındırma daha fazla kontrol sağlar. Karar, ekip uzmanlığı, veri gereksinimi ve toplam maliyetle verilmelidir.
Sık sorulan sorular
Açık kaynak kodu istediğim gibi kullanabilir miyim?
Lisans koşulları belirleyicidir. Telif bildirimi, kaynak paylaşımı veya değişikliklerin açıklanması gibi yükümlülükler bulunabilir.
Açık kaynak yazılım ücretsiz destek sunar mı?
Topluluk forumları yardımcı olabilir; ancak yanıt süresi garantisi yoktur. Kritik iş yüklerinde ticari destek veya kurum içi uzmanlık planlanmalıdır.
Kaynak kodunun GitHub’da olması yeterli midir?
Hayır. Açık kaynak olarak değerlendirilebilmesi için açık ve uygun bir lisansın bulunması gerekir.
Sonuç
Açık kaynak yazılım şeffaflık, uyarlanabilirlik ve ekosistem avantajı sunar. Buna karşılık lisans, bakım, güvenlik ve operasyon sorumluluğu bilinçli yönetilmelidir. Doğru değerlendirme yalnız yıldız veya indirme sayısına değil; lisansa, proje sağlığına, güvenlik sürecine ve kurumun destek kapasitesine dayanır.