
Siber güvenlik nedir? Bilgisayarları, mobil cihazları, ağları, uygulamaları ve verileri yetkisiz erişim, bozulma, kesinti ve dolandırıcılığa karşı korumak için kullanılan insan, süreç ve teknoloji bütünüdür. Amaç yalnızca saldırıyı engellemek değil; riski yönetmek, olayı erken fark etmek ve hizmetleri güvenli biçimde sürdürebilmektir.
Siber güvenlik neden önemlidir?
Günlük iletişim, ödeme, sağlık, üretim ve kamu hizmetleri dijital sistemlere bağlıdır. Tek bir ele geçirilmiş hesap veri kaybına, maddi zarara veya kurum faaliyetlerinin durmasına yol açabilir. Küçük işletmeler ve bireyler de kimlik avı, hesap ele geçirme ve fidye yazılımı gibi saldırıların hedefidir.
NIST Siber Güvenlik Çerçevesi 2.0, riski yönetmek için altı işlev kullanır: Govern, Identify, Protect, Detect, Respond ve Recover. Türkçe karşılıklarıyla yönetişim, belirleme, koruma, tespit, müdahale ve kurtarma; güvenliğin tek seferlik ürün alımı değil sürekli bir yönetim döngüsü olduğunu gösterir.
En yaygın siber tehditler nelerdir?
- Kimlik avı: Sahte e-posta, mesaj veya siteyle parola ve ödeme bilgisi elde etmeye çalışır.
- Zararlı yazılım: Cihaza zarar veren, veri çalan veya saldırgana erişim sağlayan yazılımlardır.
- Fidye yazılımı: Dosyaları şifreleyerek veya veriyi sızdırmakla tehdit ederek ödeme talep eder.
- Hesap ele geçirme: Çalınmış ya da tekrar kullanılan parolalarla kullanıcı hesabına girilir.
- Yazılım açığı: Güncellenmemiş uygulama veya yanlış yapılandırma saldırı yolu oluşturur.
- Sosyal mühendislik: Teknik açık yerine insanın güven, korku veya acele duygusunu kullanır.
- Tedarik zinciri saldırısı: Kurumun güvendiği yazılım veya hizmet sağlayıcısı üzerinden ilerler.
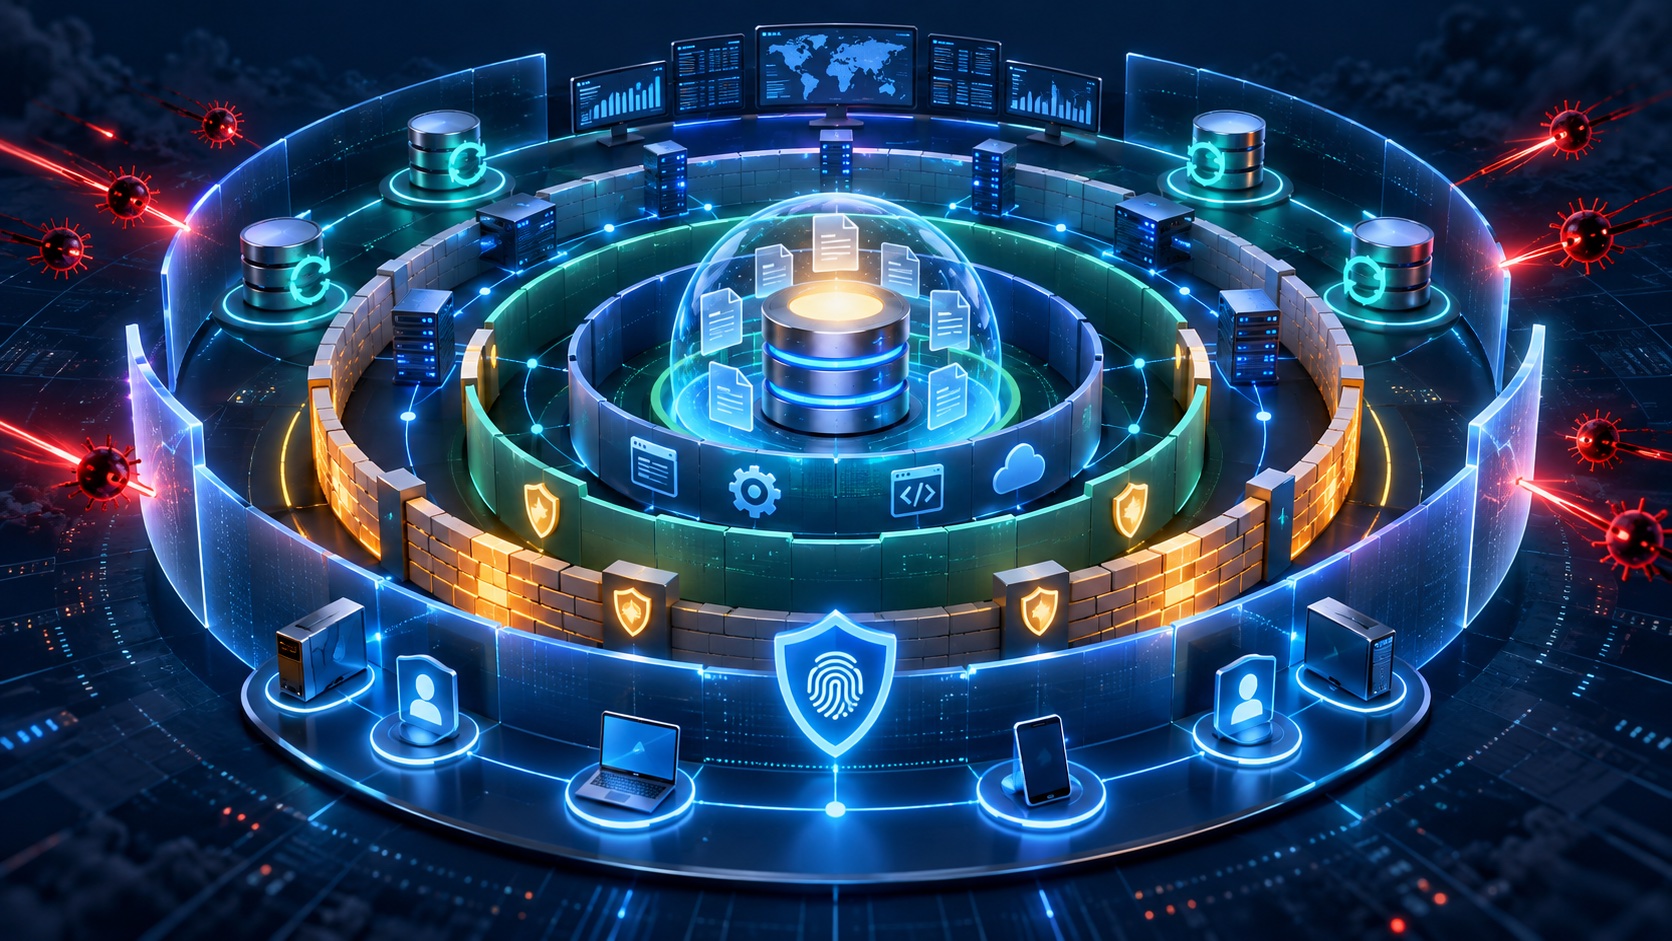
Siber güvenliğin temel ilkeleri nelerdir?
Bilgi güvenliğinde üç temel hedef gizlilik, bütünlük ve erişilebilirliktir. Gizlilik veriye yalnızca yetkili kişilerin ulaşmasını; bütünlük verinin izinsiz değiştirilmemesini; erişilebilirlik ise sistem ve bilginin ihtiyaç duyulduğunda kullanılabilmesini ifade eder.
Bunlara kimlik doğrulama, yetkilendirme, izlenebilirlik ve inkâr edememe gibi ilkeler eşlik eder. Bir kontrol seçilirken hangi riski azalttığı ve iş sürekliliğine etkisi açıkça belirlenmelidir.
Bireyler siber güvenliği nasıl güçlendirebilir?
- Her hesapta benzersiz ve uzun parola kullanın; parola yöneticisinden yararlanın.
- Mümkün olan hesaplarda çok faktörlü kimlik doğrulamayı açın.
- İşletim sistemi, tarayıcı ve uygulama güncellemelerini geciktirmeyin.
- Beklenmedik bağlantı, ek ve ödeme taleplerini farklı bir kanaldan doğrulayın.
- Önemli verileri ayrı ve test edilmiş bir yedekte saklayın.
- Cihaz ekran kilidini, disk şifrelemeyi ve cihaz bulma özelliklerini etkinleştirin.
CISA, kullanıcılar için dört önceliği özellikle vurgular: kimlik avını tanımak, güçlü parolalar kullanmak, çok faktörlü kimlik doğrulamayı açmak ve yazılımları güncel tutmak.
İşletmeler nereden başlamalı?
İlk adım, hangi cihazların, hesapların, uygulamaların ve verilerin bulunduğunu bilmektir. Varlık envanteri olmadan neyin korunacağı ve güncelleneceği belirlenemez. Ardından kritik iş süreçleri, olası tehditler ve kabul edilemeyecek kesinti süreleri çıkarılmalıdır.
- Yönetim tarafından sahiplenilen güvenlik politikası oluşturun.
- Kullanıcılara yalnızca ihtiyaç duyduğu yetkiyi verin.
- Yönetici hesaplarını günlük hesaplardan ayırın.
- E-posta, uç nokta ve bulut günlüklarını merkezi biçimde izleyin.
- Yedekleri üretim sisteminden ayrı tutun ve geri yükleme tatbikatı yapın.
- Tedarikçi erişimlerini, veri işleme koşullarını ve olay bildirim sürelerini sözleşmede tanımlayın.
Çok faktörlü kimlik doğrulama neden gereklidir?
Parola çalındığında ikinci bir doğrulama katmanı saldırganın hesaba girişini zorlaştırır. Uygulama tabanlı kod, güvenlik anahtarı veya biyometrik doğrulama gibi yöntemler kullanılabilir. MFA kusursuz değildir; kullanıcı yine sahte bir onay ekranına yönlendirilebilir. Bu nedenle şüpheli giriş bildirimleri ve oturum kontrolleri de izlenmelidir.
Yedekleme saldırıdan korunmak için yeterli mi?
Yedekleme fidye yazılımı ve operasyonel hatalardan kurtulmayı kolaylaştırır ancak saldırıyı engellemez. Yedeğin çevrim dışı veya değiştirilemez kopyası bulunmalı, farklı kimlik bilgileriyle korunmalı ve geri yükleme süresi düzenli olarak test edilmelidir.
Bulut güvenliğinde sorumluluk kimdedir?
Bulut bilişim hizmetlerinde sağlayıcı ve müşteri farklı katmanlardan sorumludur. Sağlayıcı fiziksel veri merkezi ve temel altyapıyı korurken kullanıcı; hesaplar, erişim politikaları, veri sınıflandırması ve uygulama yapılandırmalarından sorumlu olabilir. Hizmet modeli değiştikçe sorumluluk sınırı da değişir.
Yapay zekâ yeni güvenlik riskleri yaratır mı?
Yapay zekâ, saldırı metinlerinin ölçeklenmesini ve sahte içerik üretimini kolaylaştırabilir. Öte yandan savunma ekipleri de günlük analizi ve anomali tespiti için yapay zekâdan yararlanabilir. Prompt injection, deepfake ve yapay zekâda veri gizliliği bu kesişimin önemli başlıklarıdır.
Bir güvenlik olayında ilk adımlar nelerdir?
- Olayın etkilediği hesap, cihaz ve sistemleri belirleyin.
- Kanıtları yok etmeden etkilenen sistemi kontrollü biçimde izole edin.
- Ele geçirilen kimlik bilgilerini güvenli cihazdan değiştirin ve oturumları sonlandırın.
- Olay müdahale ekibini, yönetimi ve gerekli yasal birimleri bilgilendirin.
- Temiz yedekten dönüş yapmadan önce saldırı yolunu kapatın.
- Olay sonrasında kök neden ve iyileştirme çalışması yürütün.
Sık sorulan sorular
Antivirüs tek başına yeterli midir?
Hayır. Antivirüs yararlı bir katmandır; ancak güçlü kimlik doğrulama, güncelleme, yedek, yetki kontrolü ve kullanıcı farkındalığının yerini tutmaz.
Siber güvenlik yalnızca büyük şirketler için mi gereklidir?
Hayır. Bireyler ve küçük işletmeler de ödeme dolandırıcılığı, hesap ele geçirme ve veri kaybı riski taşır.
Güvenlik testi ne sıklıkta yapılmalı?
Risk düzeyine göre düzenli yapılmalı; önemli sistem, altyapı veya uygulama değişikliklerinden sonra yeniden test edilmelidir.
Sonuç
Siber güvenlik; riski yöneten, koruyan, tespit eden, müdahale eden ve kurtaran sürekli bir süreçtir. Güçlü parola, MFA, güncelleme ve yedek bireyler için sağlam bir başlangıçtır. Kurumlarda bunlara varlık envanteri, en az yetki, izleme, olay müdahalesi ve yönetim sorumluluğu eklenmelidir.