
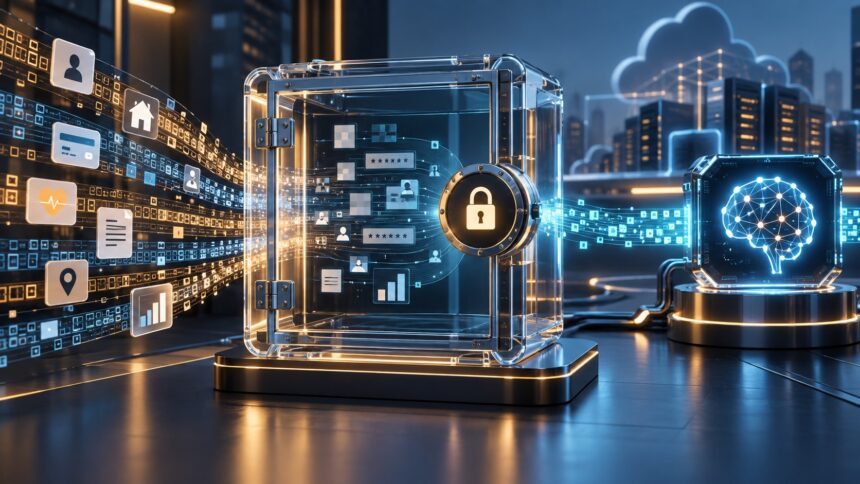
Yapay zekâda veri gizliliği, bir modele gönderilen kişisel, kurumsal veya hassas bilgilerin hangi amaçla işlendiğini, nerede saklandığını ve kimlerin erişebildiğini kontrol etme sürecidir. Güvenli kullanımın ilk kuralı, yapay zekâ aracına gerekenden fazla veri vermemektir.
Yapay zekâda veri gizliliği neden önemlidir?
Bir sohbet kutusuna yapıştırılan metin; müşteri bilgisi, çalışan kaydı, sözleşme maddesi, kaynak kod veya ticari sır içerebilir. Kullanıcı yalnızca hızlı bir özet istediğini düşünse de veri üçüncü taraf bir hizmete aktarılmış olabilir. Bu nedenle yapay zekâ aracı, sıradan bir metin editörü gibi değerlendirilmemelidir.
NIST, yapay zekânın yeniden kimliklendirme, davranış takibi ve kişiler hakkında yeni çıkarımlar üretme gibi mevcut gizlilik risklerini değiştirebileceğini vurgular. EDPB ise bir yapay zekâ modelinin anonim kabul edilmesinin otomatik olmadığını; kişilerin doğrudan veya dolaylı biçimde belirlenebilme ve verinin modelden çıkarılabilme ihtimalinin olay bazında değerlendirilmesi gerektiğini belirtir.
Hangi bilgiler yapay zekâya girilmemeli?
- Kimlik numarası, pasaport, açık adres ve özel iletişim bilgileri
- Sağlık, finans, insan kaynakları ve hukuki dosyalar
- Parola, API anahtarı, erişim kodu ve oturum bilgileri
- Müşteri listesi, fiyatlandırma planı ve yayınlanmamış ticari bilgiler
- İzin alınmamış toplantı kayıtları veya özel yazışmalar
- Kapalı kaynak kod ve güvenlik mimarisi ayrıntıları
Kurum tarafından onaylanmış özel bir ortam kullanılıyor olsa bile verinin gerçekten gerekli olup olmadığı ayrıca sorulmalıdır. “Araç güvenli” ifadesi, her verinin gönderilebileceği anlamına gelmez.
Veri minimizasyonu nedir?
Veri minimizasyonu, yalnızca belirli amaç için gereken en az bilgiyi toplamak ve işlemek demektir. Bir metnin üslubunu düzeltmek için müşteri adı, telefon numarası ve sipariş kodu gerekmiyorsa bu alanlar çıkarılmalıdır. Tam belge yerine ilgili paragrafın paylaşılması da riski azaltır.
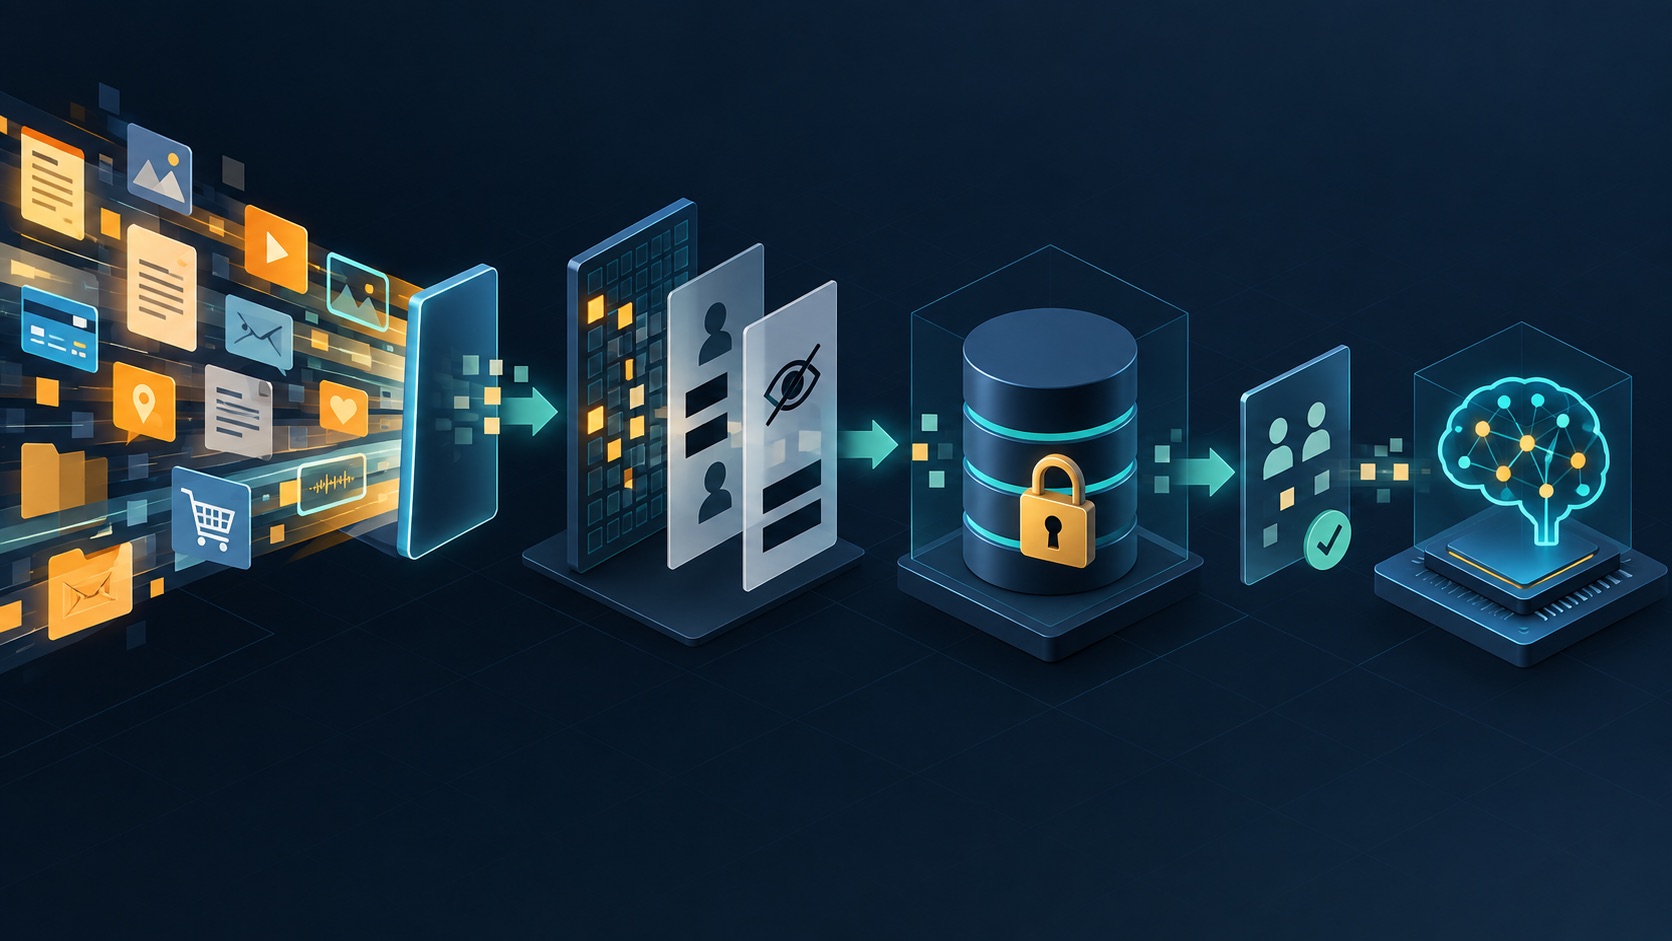
Yapay zekâ araçları güvenli nasıl kullanılır?
- Amacı tanımlayın: Modelin hangi görevi yapacağını ve hangi veriye gerçekten ihtiyaç duyduğunu belirleyin.
- Veriyi sınıflandırın: Herkese açık, kurum içi, gizli ve çok hassas veri için farklı kurallar kullanın.
- Kişisel alanları kaldırın: Ad, e-posta, kimlik, müşteri numarası ve konum gibi bilgileri silin veya takma değerle değiştirin.
- Hizmet koşullarını kontrol edin: Verinin eğitimde kullanılıp kullanılmadığını, ne kadar saklandığını ve hangi bölgede işlendiğini öğrenin.
- Erişimleri sınırlandırın: Kurumsal hesaplarda rol, oturum, paylaşım ve dosya izinlerini düzenli olarak gözden geçirin.
- Kayıt ve silme süreci oluşturun: Hangi aracın hangi amaçla kullanıldığı izlenmeli; saklama süresi biten veriler kaldırılmalıdır.
Anonimleştirme ile maskeleme aynı mı?
Maskeleme veya takma ad kullanımı, görünen kimlik bilgisini değiştirir; ancak başka verilerle birleştirildiğinde kişi yeniden belirlenebilir. Gerçek anonimleştirme daha yüksek bir standarttır ve geri döndürülemez olmalıdır. Küçük bir veri kümesinde yaş, görev, şehir ve tarih gibi alanların birleşimi bile kişiyi işaret edebilir.
Bu nedenle yalnızca isimleri silmek yeterli sayılmamalıdır. Metindeki olay ayrıntıları, benzersiz unvanlar ve ilişkilendirilebilir kayıtlar da değerlendirilmelidir.
Ücretsiz ve kurumsal hesap arasında ne fark olabilir?
Veri saklama, model eğitimi, yönetici kontrolleri ve denetim kayıtları hizmet planına göre değişebilir. Satın alma öncesinde gizlilik politikası, veri işleme sözleşmesi, saklama süresi, alt işleyenler ve bölgesel veri seçenekleri incelenmelidir. Pazarlama sayfasındaki genel güvenlik ifadesi yerine sözleşmedeki gerçek koşullar esas alınmalıdır.
İçerik üretiminde gizlilik nasıl korunur?
Yapay zekâ ile içerik üretirken gerçek müşteri verisi yerine temsili örnek kullanılabilir. Taslakta özel bilgi bulunuyorsa önce yerel olarak temizlenmeli, sonra modele gönderilmelidir. Üretilen metin de istemeden hassas ayrıntı içerip içermediği açısından kontrol edilmelidir.
Kurumsal politika yalnızca gizliliği değil, dış belgelerdeki kötü niyetli talimatların oluşturduğu prompt injection riskini ve üretilen yanıtların doğrulanmasını da kapsamalıdır.
Sık sorulan sorular
Yapay zekâya girilen her veri model eğitiminde kullanılır mı?
Hayır; bu durum hizmete, hesap türüne ve ayarlara göre değişir. Güncel gizlilik ve veri kullanımı koşulları kontrol edilmelidir.
İsimleri silmek veriyi anonim yapar mı?
Her zaman değil. Diğer ayrıntılar kişiyi yeniden tanımlamaya yetebilir. Yeniden kimliklendirme riski ayrıca değerlendirilmelidir.
Kurumsal politika gerekli mi?
Evet. Onaylı araçlar, yasaklı veri türleri, kullanıcı rolleri, saklama ve ihlal bildirim süreçleri açıkça tanımlanmalıdır.
Sonuç
Yapay zekâda veri gizliliği, yalnızca aracın güvenlik ayarlarına bırakılmaz. Amaç sınırlaması, veri minimizasyonu, anonimleştirme, erişim kontrolü ve düzenli inceleme birlikte uygulanmalıdır. En güvenli veri, görevi tamamlamak için hiç paylaşılması gerekmeyen veridir.