
Ransomware, dosyaları veya sistemleri erişilemez hâle getirerek kurbandan fidye talep eden zararlı yazılım ve veri gaspı saldırılarının genel adıdır. Türkçede fidye yazılımı denir. Modern saldırılarda yalnız şifreleme değil, veriyi çalıp yayımlama tehdidi de kullanılabilir; bu yöntem çift şantaj olarak adlandırılır.
CISA’nın #StopRansomware rehberi, hazırlık ve önleme adımlarını olay müdahale kontrol listesiyle birlikte ele alır. Amaç yalnız saldırıyı engellemek değil, saldırı gerçekleştiğinde kritik hizmetleri güvenli biçimde sürdürebilmek ve geri yükleyebilmektir.
Ransomware nasıl bulaşır?
- Phishing e-postasındaki zararlı bağlantı veya ek
- Güncellenmemiş internet bağlantılı sistemlerdeki açıklar
- Ele geçirilmiş VPN, uzak masaüstü veya yönetici hesapları
- Zayıf ya da tekrar kullanılan parolalar
- Güvenilmeyen yazılım ve korsan dosya indirmeleri
- Tedarikçi veya hizmet sağlayıcı hesabının ele geçirilmesi
Ransomware saldırısının belirtileri
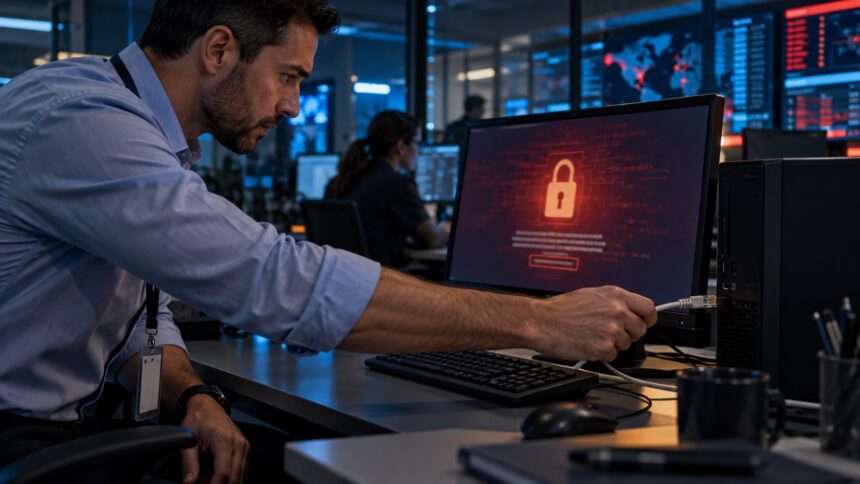
Dosya uzantılarının değişmesi, belgelerin açılmaması, masaüstünde fidye notu görülmesi ve güvenlik araçlarının devre dışı kalması açık belirtilerdir. Bununla birlikte alışılmadık yönetici oturumları, yedeklerin silinmesi, ağ üzerinde hızlı dosya yeniden adlandırma ve beklenmeyen veri aktarımı saldırının daha erken işaretleri olabilir.
Fidye yazılımından korunma yöntemleri
- Yamaları hızla uygulayın: İnternete açık sistemleri ve güvenlik ürünlerini güncel tutun.
- MFA kullanın: E-posta, VPN, yönetim panelleri ve kritik hesaplarda güçlü doğrulama uygulayın.
- En az ayrıcalık verin: Kullanıcı ve yönetici hesaplarını ayırın; gereksiz erişimleri kaldırın.
- Ağı bölümlere ayırın: Tek bir hesabın bütün sistemlere ulaşmasını engelleyin.
- Uç noktaları izleyin: Zararlı davranışları ve sıra dışı oturumları merkezi olarak takip edin.
- Yedekleri koruyun: Çevrimdışı veya değiştirilemez kopyalar bulundurun ve geri yüklemeyi test edin.
Yedek yalnızca var olduğu için güvenli sayılmaz. Üretim hesabıyla erişilebilen çevrim içi yedekler saldırgan tarafından silinebilir. 3-2-1 yedekleme yaklaşımı, farklı ortamlarda ve en az bir uzak ya da çevrimdışı kopyayla dayanıklılığı artırır.
Ransomware saldırısında ilk adımlar
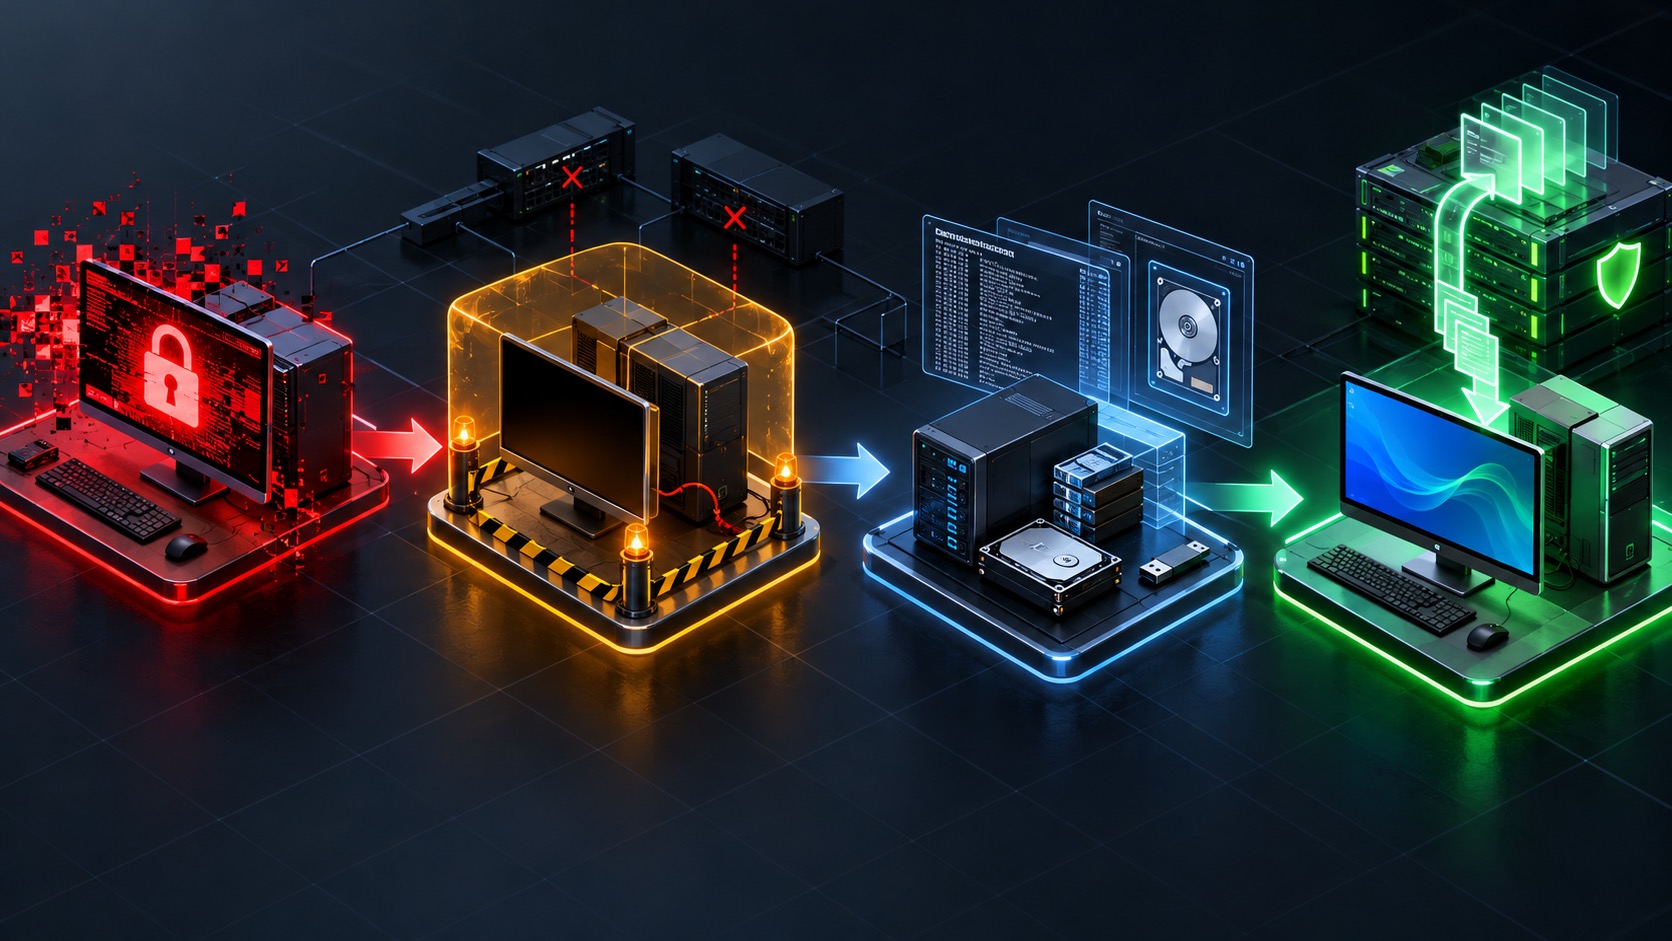
- Etkilenen cihazları ağdan ayırın; mümkünse koordineli biçimde yayılmayı durdurun.
- Kritik sistemleri ve etkilenme kapsamını belirleyin.
- Logları, fidye notunu ve diğer kanıtları koruyun.
- Kurumsal olay müdahale planını devreye alın.
- Yetkili makamlar, sigorta ve uzman müdahale ekipleriyle iletişim kurun.
- Temiz bir ortam hazırlayın ve öncelik sırasına göre geri yükleme yapın.
- Parolaları, anahtarları ve erişim belirteçlerini güvenli cihazlardan yenileyin.
Etkilenen cihazı hemen kapatmak bazı geçici kanıtların kaybolmasına yol açabilir. CISA, ağdan ayırmanın mümkün olmadığı durumlarda kapatmayı bir seçenek olarak ele alır. Kurumsal olaylarda adımlar uzman ekip tarafından koordine edilmelidir.
Fidye ödenmeli mi?
Fidye ödemesi verinin geri geleceğini, çalınan kopyaların silineceğini veya tekrar saldırı yapılmayacağını garanti etmez. Ayrıca hukuki ve yaptırım riskleri doğurabilir. Karar; hukuk, kolluk kuvvetleri, siber sigorta ve olay müdahale uzmanlarıyla birlikte değerlendirilmelidir. Öncelik, saldırganla pazarlık yapmak değil olayın kapsamını belirlemek ve güvenli iş sürekliliğini sağlamaktır.
KOBİ’ler için asgari hazırlık listesi
- Kritik varlık ve hizmet envanteri
- Yazılı ve denenmiş olay müdahale planı
- Çevrimdışı veya değiştirilemez yedek
- E-posta ve uzaktan erişimde MFA
- Güncelleme ve açık yönetimi takvimi
- Yedekten geri dönüş tatbikatı
- İç ve dış iletişim sorumluları
Phishing en yaygın başlangıç yollarından biri olduğundan oltalama saldırılarını tanıma rehberi de bu hazırlığın parçasıdır. Daha geniş çerçeve için siber güvenlik nedir? içeriğine bakabilirsiniz.
Sonuç
Ransomware savunması tek bir antivirüs ürününe indirgenemez. Güncelleme, kimlik güvenliği, ağ segmentasyonu, izleme, test edilmiş yedek ve hazırlanmış olay müdahalesi birlikte çalıştığında saldırının etkisi önemli ölçüde azaltılabilir.