
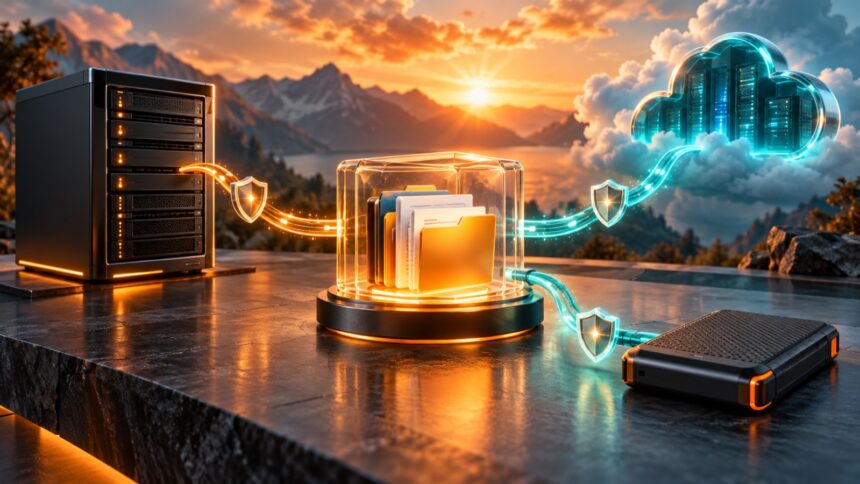
Bulut yedekleme, kritik verilerin internet üzerinden ayrı ve yönetilen bir depolama ortamına düzenli olarak kopyalanmasıdır. Amaç günlük dosya paylaşımı değil; silinme, donanım arızası, fidye yazılımı, yangın veya kullanıcı hatası sonrasında veriyi güvenilir bir noktaya geri getirebilmektir.
Yedek alınmış olması tek başına yeterli değildir. Kopyanın ana sistemden bağımsız olması, yetkisiz değişikliğe karşı korunması ve geri yükleme testinin yapılması gerekir. Açılmayan veya eksik yedek, olay anında gerçek koruma sağlamaz.
Bulut yedekleme nasıl çalışır?
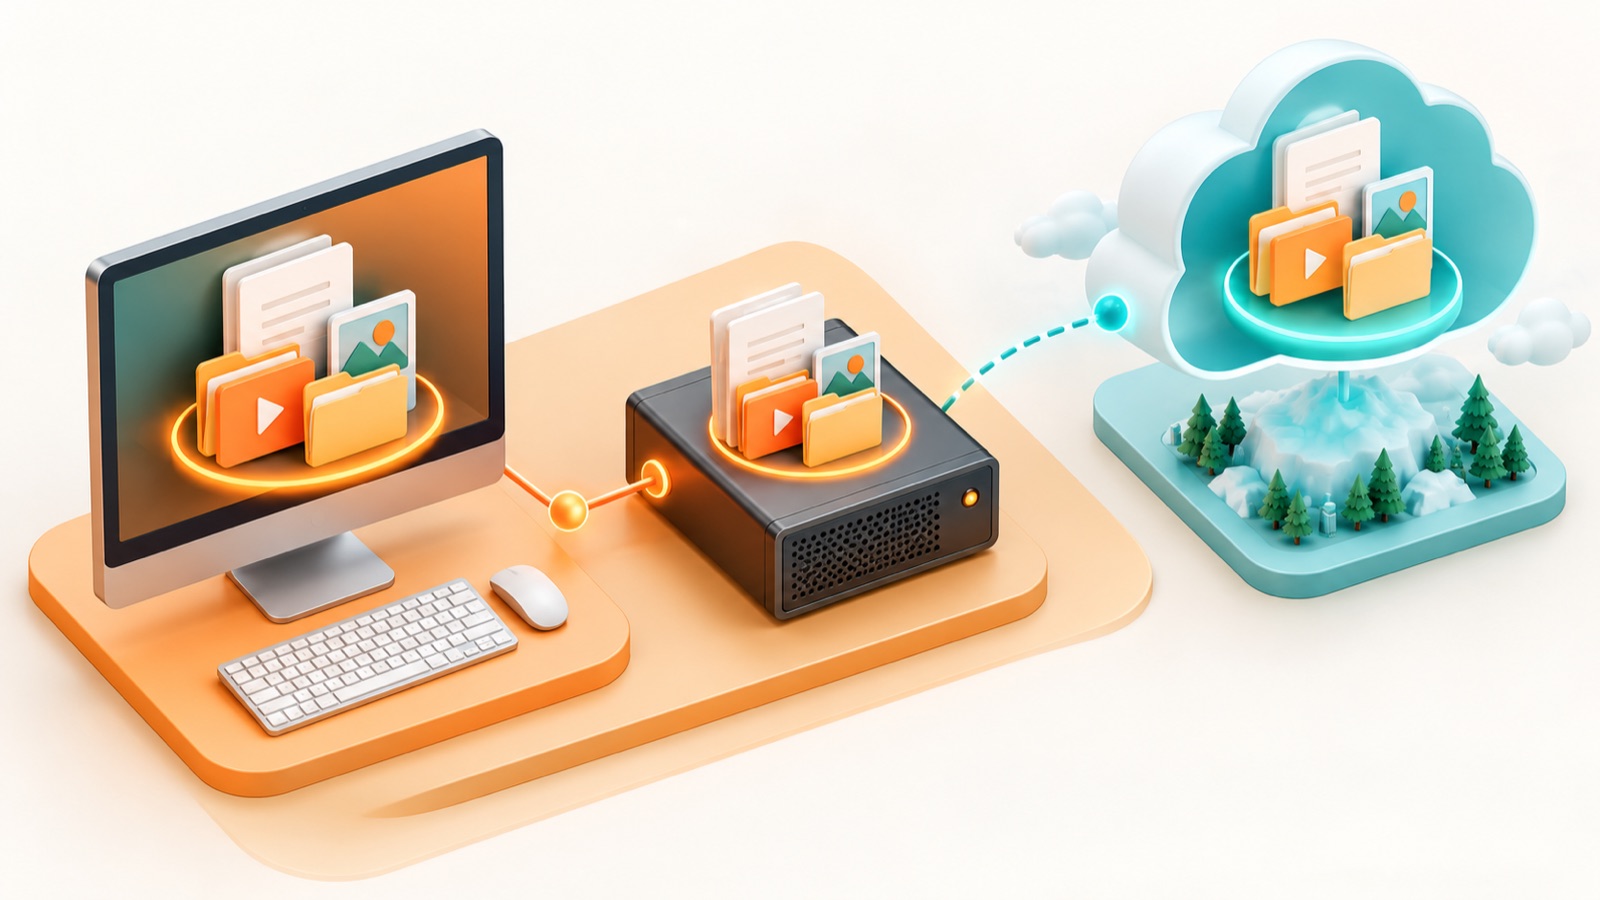
Yedekleme yazılımı seçilen dosya, cihaz, sunucu veya uygulama verisini belirli takvimle tarar. İlk çalışmada tam kopya alınabilir; sonraki çalışmalarda değişen bölümler aktarılır. Veriler aktarım sırasında şifrelenir ve hedef depolamada saklanır.
- Korunacak sistem ve veri kapsamı belirlenir.
- Yedekleme sıklığı ve saklama süresi tanımlanır.
- Veri şifreli bağlantıyla uzak ortama gönderilir.
- Sürümler ve bütünlük bilgileri kaydedilir.
- Belirli aralıklarla geri yükleme testi yapılır.
3-2-1 yedekleme kuralı nedir?
3-2-1 kuralı, kritik verinin tek bir cihaz veya sağlayıcıya bağlı kalmasını önleyen temel yaklaşımdır:
- 3: Birincil veri dâhil toplam üç kopya tutun.
- 2: Kopyaları iki farklı ortam veya teknoloji üzerinde saklayın.
- 1: Kopyalardan en az birini saha dışında bulundurun.
Modern fidye yazılımı riskinde bu modele çevrimdışı veya değiştirilemez bir kopya eklemek faydalıdır. Ana hesap ele geçirildiğinde saldırganın bütün yedekleri silememesi hedeflenir.
Bulut depolama, senkronizasyon ve yedekleme farkı
| Hizmet | Temel amaç | Başlıca risk |
|---|---|---|
| Bulut depolama | Dosyaya erişim ve paylaşım | Yanlış yetkilendirme veya tek kopya |
| Senkronizasyon | Cihazlarda aynı güncel dosyayı tutma | Silme ve bozulmanın diğer cihazlara yayılması |
| Yedekleme | Geçmiş noktaya geri dönme ve kurtarma | Test edilmemiş veya erişilemeyen kopya |
Depolama hizmetinin özellikleri için bulut depolama rehberine bakabilirsiniz.
Tam, artımlı ve diferansiyel yedekleme
Tam yedek
Seçilen verinin tamamını kopyalar. Geri yükleme daha basit olabilir; fakat süre ve depolama ihtiyacı yüksektir.
Artımlı yedek
Son yedekten sonra değişen veriyi kopyalar. Günlük aktarım küçüktür; kurtarma sırasında birden fazla yedek zinciri gerekebilir.
Diferansiyel yedek
Son tam yedekten sonra değişen veriyi kopyalar. Artımlı modele göre daha fazla alan kullanabilir, ancak geri yükleme zinciri daha kısadır.
RPO ve RTO nedir?
RPO, kabul edilebilecek veri kaybı süresini belirtir. RPO dört saatse en fazla dört saatlik değişikliğin kaybı tolere edilebilir. RTO ise sistemin ne kadar sürede yeniden çalışması gerektiğini ifade eder.
Bu iki hedef yedekleme sıklığını, bağlantı kapasitesini, depolama sınıfını ve kurtarma yöntemini belirler. Her veriyi dakikada bir yedeklemek maliyetlidir; her sistemi arşiv sınıfından kurtarmak da hedeflenen sürede mümkün olmayabilir.
Güvenli bulut yedeklemenin temel özellikleri
- Aktarımda ve depolamada şifreleme
- Ayrı yönetici hesabı ve çok faktörlü kimlik doğrulama
- Değiştirilemez veya kilitlenmiş yedek kopya
- Saklama süresi ve sürüm politikası
- Başarısız iş ve olağan dışı silme uyarıları
- Veri konumu ve mevzuat gereksinimleri
- Düzenli bütünlük ve geri yükleme testi
Yedek hesaplarının günlük kullanıcı hesaplarından ayrılması önemlidir. Fidye yazılımına karşı genel korunma, ağ bölümlendirme ve güncelleme kontrolleri de siber güvenlik planının parçasıdır.
Bulut yedekleme planı nasıl hazırlanır?
- Envanter çıkarın: Cihaz, sunucu, SaaS uygulaması ve veri tabanlarını listeleyin.
- Kritikliği sınıflandırın: Hangi verinin kaybı işi durdurur?
- RPO ve RTO belirleyin: Veri kaybı ve kesinti toleransını iş birimiyle onaylayın.
- 3-2-1 tasarlayın: Kopyaları farklı hata alanlarına dağıtın.
- Erişimi ayırın: Yedek yönetimini ana sistem hesabından bağımsızlaştırın.
- Test edin: Tek dosya, klasör ve tam sistem kurtarmasını deneyin.
- Belgeleyin: Olay anında kimin ne yapacağını yazılı hâle getirin.
Geri yükleme testi nasıl yapılır?
Üretim sisteminin üzerine yazmadan izole bir ortam seçin. Rastgele dosyaları ve iş açısından kritik bir uygulamayı geri yükleyin. Dosya açılabilirliğini, izinleri, veri tabanı tutarlılığını ve geçen süreyi ölçün. Sonucun RPO ve RTO hedefleriyle uyumunu kaydedin.
Yalnızca “yedek işi başarılı” bildirimi yeterli değildir. Bildirim verinin kullanılabilir olduğunu değil, aktarım görevinin tamamlandığını gösterebilir.
Maliyet nasıl hesaplanır?
Toplam maliyet; saklanan veri, sürüm sayısı, saklama süresi, yedekleme sıklığı, geri getirme ücreti, dışarı veri aktarımı ve yazılım lisansını kapsar. Çok eski kopyalar daha ekonomik arşiv sınıfına taşınabilir; ancak kurtarma süresi ve erken silme ücretleri değerlendirilmelidir.
Sık sorulan sorular
Bulut hizmeti kendi verisini zaten yedeklemiyor mu?
Sağlayıcı altyapı dayanıklılığı sunabilir; fakat yanlış silme, hesap ele geçirilmesi veya uzun dönem saklama sorumluluğu sözleşmeye göre müşteride kalabilir.
Yedekler ne kadar süre saklanmalı?
İş ihtiyacı, mevzuat, veri değişim hızı ve maliyete göre belirlenir. Günlük, haftalık, aylık ve yıllık katmanlar birlikte kullanılabilir.
Bir kez geri yükleme testi yeterli mi?
Hayır. Sistem, veri hacmi ve personel değiştikçe test tekrarlanmalıdır. Kritik sistemlerde düzenli tatbikat gerekir.
Sonuç
Bulut yedekleme ancak ayrı kopya, doğru erişim kontrolü, 3-2-1 dağılımı ve kanıtlanmış geri yükleme süreciyle güvenilir olur. Başarının ölçütü yedeğin alınması değil, ihtiyaç anında kabul edilen süre ve veri kaybıyla sistemin geri döndürülebilmesidir.