
Bulut depolama, dosya ve verilerin yalnızca yerel diskte tutulması yerine internet üzerinden erişilen uzak veri merkezlerinde saklanmasıdır. Kullanıcı bir dosya yüklediğinde hizmet, veriyi yönetilen depolama altyapısına aktarır; erişim izinleri, yedeklilik, sürümleme ve yaşam döngüsü gibi işlevler seçilen plana göre uygulanır.
Bulut depolama, cihazlar arasında dosya eşitlemeyi kolaylaştırır ancak tek başına eksiksiz bir yedekleme stratejisi değildir. Yanlışlıkla silinen veya fidye yazılımıyla bozulan dosyalar eşitleme yoluyla diğer cihazlara da yansıyabilir. Bu nedenle depolama, senkronizasyon ve yedekleme kavramları ayrı değerlendirilmelidir.
Bulut depolama nasıl çalışır?
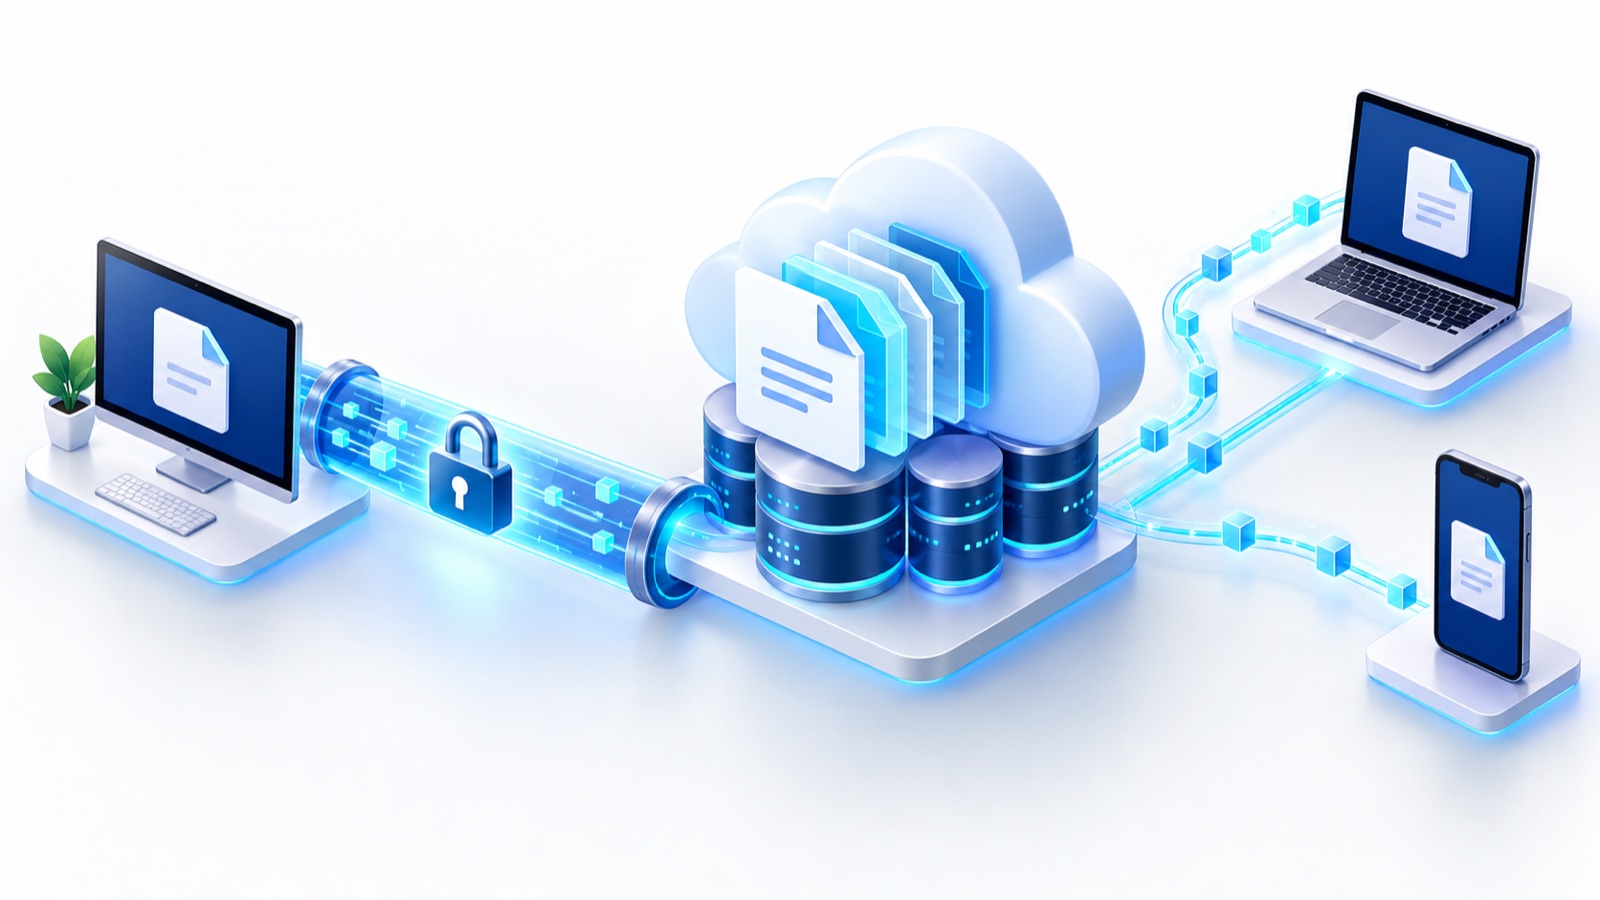
Veriler istemci uygulaması, web arayüzü veya API üzerinden hizmet sağlayıcının altyapısına gönderilir. Nesne tabanlı sistemlerde dosyalar birer “nesne” olarak saklanır ve benzersiz anahtarlarla çağrılır. Kurumsal dosya hizmetlerinde ise kullanıcı klasör yapısına benzeyen bir deneyim görür.
- Kullanıcı veya uygulama kimliği doğrulanır.
- Dosya aktarım sırasında şifreli bağlantıyla gönderilir.
- Veri seçilen bölge ve depolama sınıfına yazılır.
- Yetkilendirme kuralları kimin okuyabileceğini veya değiştirebileceğini belirler.
- Sürümleme ve yaşam döngüsü kuralları eski kopyaları yönetir.
Bulut depolama türleri nelerdir?
Nesne depolama
Görsel, video, log, yedek veya veri seti gibi çok sayıda dosyayı ölçekli biçimde saklamak için kullanılır. Web uygulamaları ve veri platformları nesnelere çoğunlukla API üzerinden erişir.
Dosya depolama
Paylaşılan klasör yapısını korur. Ekip belgeleri, proje klasörleri ve ortak çalışma senaryolarında daha tanıdık bir kullanım sunar.
Blok depolama
Sanal sunucular ve veri tabanları için diske benzer düşük seviyeli depolama sağlar. Genellikle son kullanıcı dosya paylaşımından çok uygulama altyapısında kullanılır.
Bulut depolama ve bulut yedekleme aynı şey mi?
Hayır. Depolama günlük erişim ve paylaşım odaklıdır. Yedekleme ise veri kaybı sonrasında güvenilir bir noktaya geri dönebilmeyi amaçlar. Gerçek bir yedekleme planında birden fazla kopya, ayrı ortam, değiştirilemez veya çevrimdışı kopya ve düzenli geri yükleme testi bulunur. Ayrıntılar için bulut yedekleme ve 3-2-1 kuralı rehberine bakabilirsiniz.
Bulut depolama seçerken nelere bakılmalı?
- Veri konumu: Dosyaların hangi ülke veya bölgede tutulduğu.
- Şifreleme: Aktarım ve depolama sırasında şifreleme ile anahtar yönetimi seçenekleri.
- Erişim kontrolü: Rol tabanlı yetki, çok faktörlü kimlik doğrulama ve erişim kayıtları.
- Sürümleme: Silinen veya değiştirilen dosyaların önceki sürümlerini geri getirme süresi.
- Dayanıklılık ve erişilebilirlik: Verinin korunması ile hizmete anında erişimin farklı ölçütler olduğu.
- Taşınabilirlik: Verinin standart araçlarla başka bir sağlayıcıya aktarılabilmesi.
- Maliyet: Saklama yanında indirme, işlem, erken silme ve destek ücretleri.
Depolama sınıfları neden önemlidir?
Sık erişilen veriler için standart sınıflar, arşiv için daha düşük depolama maliyetli sınıflar kullanılabilir. Ancak arşiv sınıflarında geri getirme ücreti, minimum saklama süresi veya daha uzun erişim zamanı bulunabilir. Yaşam döngüsü kuralları, belirli yaştaki dosyaları otomatik olarak daha ekonomik bir sınıfa taşıyabilir.
Bu karar yalnızca gigabayt başına fiyata göre verilmemelidir. Aylık okuma-yazma işlemleri, dışarı veri aktarımı, geri getirme sıklığı ve saklanan eski sürümler toplam maliyeti değiştirebilir.
Bulut depolama güvenli mi?
Güvenlik, sağlayıcının altyapısı ile müşterinin yapılandırmasının ortak sonucudur. Herkese açık bırakılmış bir klasör, fazla yetkili hesap veya ele geçirilmiş parola, güçlü bir altyapıyı riske atabilir. Temel kontroller şunlardır:
- Çok faktörlü kimlik doğrulamayı zorunlu tutun.
- Herkese açık bağlantıları süre ve kullanıcıyla sınırlandırın.
- Yönetici hesaplarını günlük kullanım hesaplarından ayırın.
- Hassas veriler için sınıflandırma ve erişim politikası uygulayın.
- Erişim ve indirme kayıtlarını izleyin.
- Sürümleme, saklama ve silme kurallarını test edin.
Genel koruma adımları için siber güvenlik rehberi de uygulanmalıdır.
Buluta geçiş kontrol listesi
- Veriyi hassasiyet, erişim sıklığı ve saklama süresine göre sınıflandırın.
- Kullanıcı, grup ve hizmet hesaplarının yetkilerini tanımlayın.
- Küçük bir veri grubuyla aktarım ve geri indirme testi yapın.
- Dosya bütünlüğünü sağlama toplamlarıyla doğrulayın.
- Eski sistemin ne zaman kapatılacağını ve geri dönüş planını belirleyin.
- Yedekleme ve felaket kurtarma sürecini depolamadan ayrı test edin.
Sık sorulan sorular
Bulut depolama internet olmadan kullanılabilir mi?
Bazı hizmetler seçilen dosyaları cihazda çevrimdışı tutabilir. Yeni değişikliklerin bulutla eşitlenmesi için yeniden internet bağlantısı gerekir.
Silinen dosyalar geri getirilebilir mi?
Çöp kutusu, sürümleme ve saklama süresi etkinse geri getirilebilir. Süre ve kapsam hizmet planına göre değişir.
Bulut depolama maliyeti nasıl hesaplanır?
Saklanan veri miktarı, depolama sınıfı, işlem sayısı, dışarı veri aktarımı, eski sürümler ve destek planı birlikte hesaplanmalıdır.
Sonuç
Bulut depolama erişim, paylaşım ve ölçeklenebilirlik sağlar; fakat doğru sonuç için veri konumu, yetkilendirme, şifreleme, sürümleme, maliyet ve taşınabilirlik birlikte değerlendirilmelidir. Depolama hizmetini bağımsız bir yedek yerine kullanmak, veri kaybı riskini ortadan kaldırmaz.