
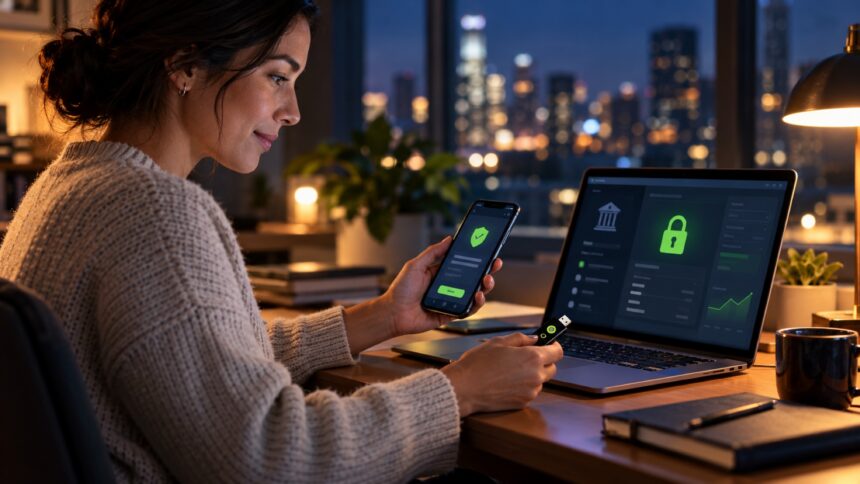
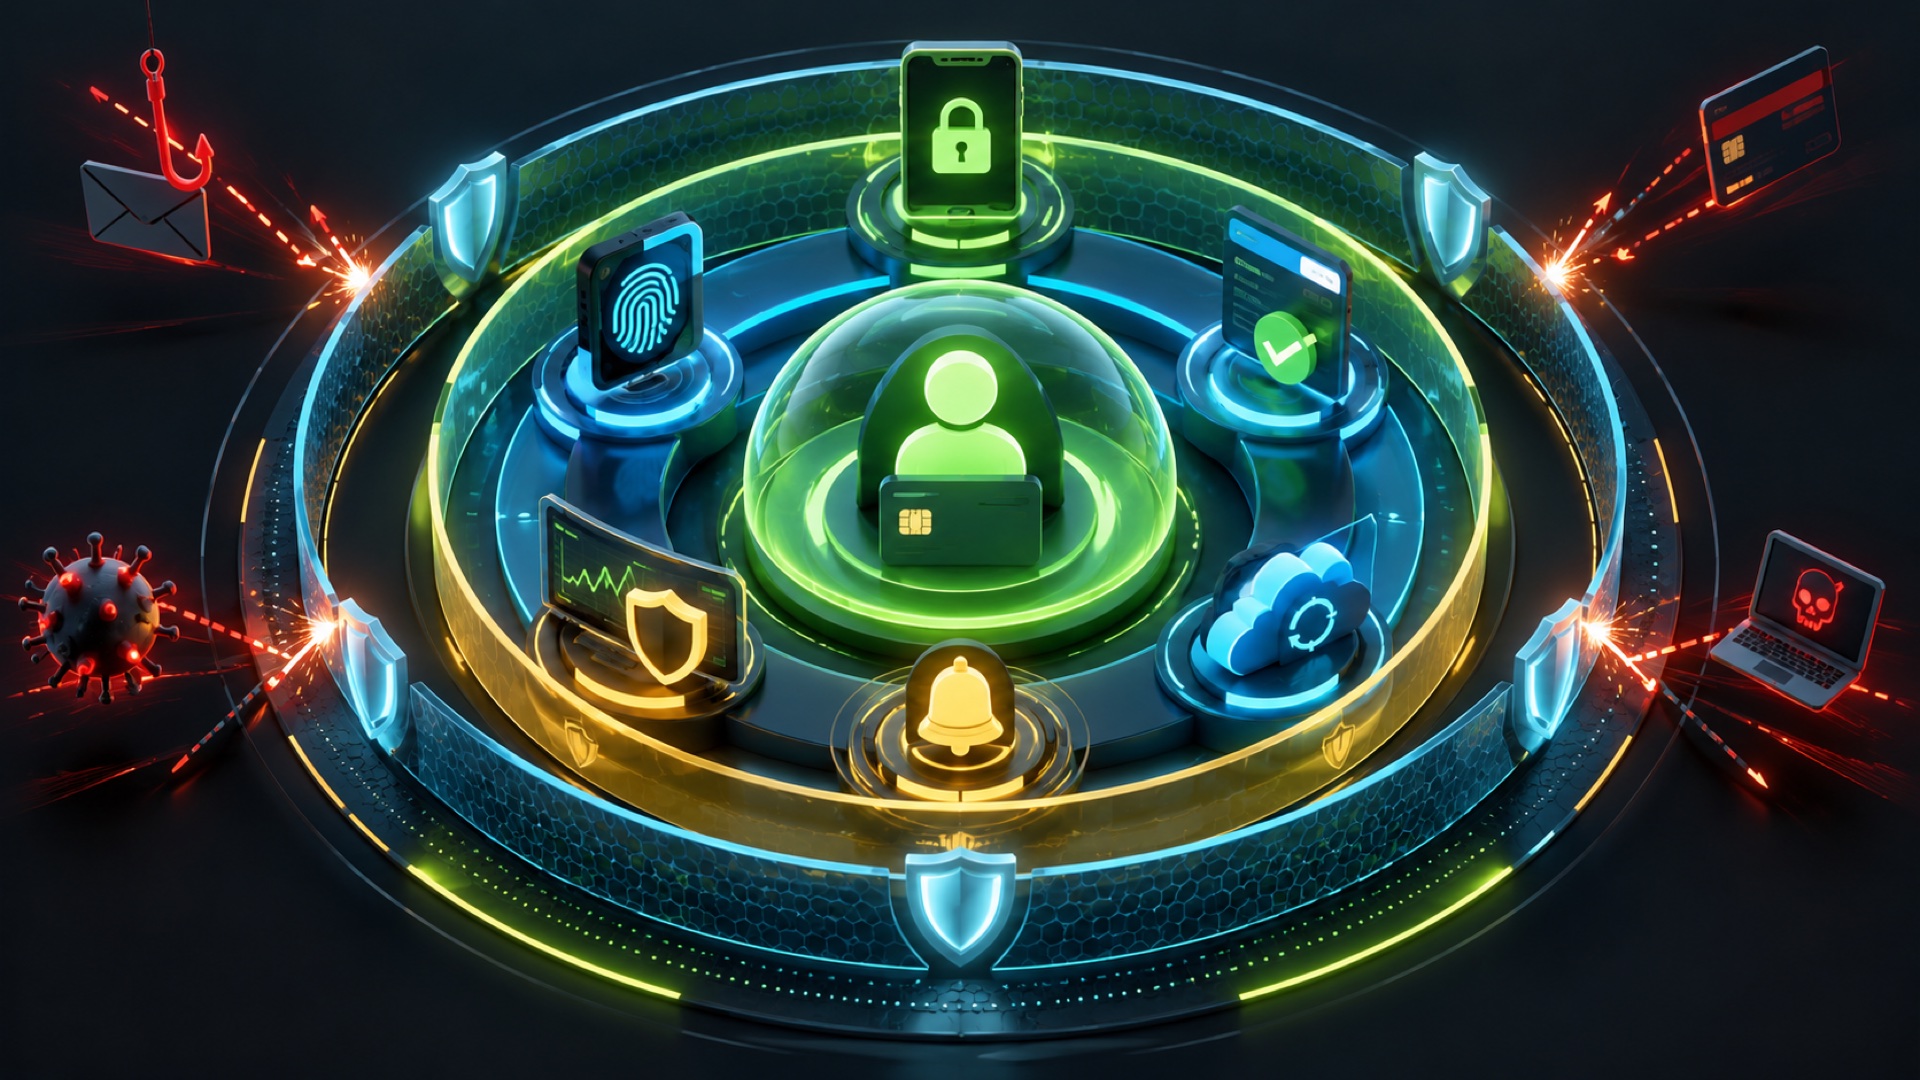
Dijital bankacılık güvenliği, yalnızca güçlü parola kullanmaktan ibaret değildir. Cihaz güvenliği, kimlik doğrulama, işlem onayı, dolandırıcılık izleme, bildirim ve güvenli hesap kurtarma birlikte çalışır. Kullanıcı ve banka aynı savunma zincirinin farklı halkalarıdır.
Saldırganlar çoğu zaman bankanın altyapısını doğrudan kırmak yerine kullanıcıyı sahte bağlantı, telefon görüşmesi veya uzaktan erişim uygulamasıyla yönlendirmeye çalışır. Bu nedenle teknik önlemler kadar işlem bağlamını kontrol etme alışkanlığı da önemlidir.
En yaygın tehditler nelerdir?
- Kimlik avı: Sahte banka sitesi veya mesajıyla parola ve kod toplama.
- Sosyal mühendislik: Banka, polis veya destek görevlisi gibi davranarak işlem yaptırma.
- Zararlı yazılım: Ekran, bildirim veya klavye verisini ele geçirme.
- SIM değişimi: Telefon numarasını başka SIM karta taşıtarak SMS kodlarına erişme.
- Parola doldurma: Başka sızıntılardaki kullanıcı adı ve parolaları bankada deneme.
- Uzaktan erişim: Kullanıcıya ekran paylaşım uygulaması kurdurarak işlemi yönetme.
Çok faktörlü kimlik doğrulama neden önemlidir?
Çok faktörlü doğrulama, farklı türde en az iki kanıt ister: bildiğiniz bir bilgi, sahip olduğunuz cihaz veya biyometrik özellik gibi. Parola ele geçirilse bile ikinci faktör saldırıyı zorlaştırır. Bununla birlikte tüm yöntemler eşit değildir; SMS kodları SIM değişimi ve gerçek zamanlı kimlik avına karşı daha zayıftır. Mümkünse cihaz tabanlı, biyometrik veya kimlik avına dayanıklı yöntemler tercih edilmelidir.
İşlem onay ekranında ne kontrol edilmeli?
Alıcı adı, hesap bilgisi, tutar ve işlem türü mutlaka okunmalıdır. Tek kullanımlık kod veya mobil bildirim, yalnızca giriş anahtarı değil belirli bir işlemin onayı olabilir. Kullanıcının başlatmadığı bir bildirimi “iptal etmek” için dahi onaylamaması gerekir.
Telefon nasıl korunmalı?
- Güçlü ekran kilidi ve biyometri kullanın.
- İşletim sistemi ile banka uygulamasını güncel tutun.
- Uygulamayı yalnızca resmî mağazadan indirin.
- Bilinmeyen kaynaklardan uygulama kurulumunu kapalı tutun.
- Root veya jailbreak yapılmış cihazda bankacılık kullanmayın.
- Kayıp cihazı uzaktan kilitleme ve silme özelliğini etkinleştirin.
- Bildirim ekranında hassas içeriği gizlemeyi değerlendirin.
Parola nasıl seçilmeli?
Bankacılık parolası başka hizmetlerde kullanılmamalıdır. Uzun, benzersiz ve tahmin edilmesi zor bir parola tercih edin; mümkünse güvenilir bir parola yöneticisi kullanın. Parolayı, kart şifresini ve tek kullanımlık kodu telefonda arayan kişiyle paylaşmayın. Banka çalışanı olduğunu söyleyen kişi işlemi hızlandırmak için bu bilgileri istememelidir.
Kimlik avı nasıl fark edilir?
Acil işlem baskısı, hesabın kapanacağı tehdidi, ödül vaadi, kısaltılmış bağlantı ve yazım hatası uyarı işaretleridir. Ancak profesyonel görünen bir mesaj da sahte olabilir. Bağlantıya basmak yerine bankanın uygulamasını kendiniz açın veya bilinen web adresini yazın. Phishing saldırıları hakkında temel işaretleri öğrenmek riski azaltır.
Hesap ele geçirilirse ne yapılmalı?
- Bankanın resmî acil destek kanalını arayın.
- Hesap ve kartların geçici olarak kısıtlanmasını isteyin.
- Tanımadığınız işlemleri ve alıcıları bildirin.
- Temiz bir cihazdan banka ve e-posta parolalarını değiştirin.
- Telefon hattı sorunu varsa operatörle görüşün.
- Olay mesajlarını, saatleri ve işlem kayıtlarını saklayın.
- Gerekli resmî başvuruları bankanın yönlendirmesine göre yapın.
Sonuç
Dijital bankacılıkta güvenlik tek bir kilit değil, katmanlı bir sistemdir. Resmî uygulama, güncel cihaz, benzersiz parola, güçlü ek doğrulama, dikkatli işlem kontrolü ve hızlı bildirim birlikte kullanıldığında hesap ele geçirme riski önemli ölçüde azalır.