
Çalışanlar için yapay zekâ kullanım politikası, kurumda hangi yapay zekâ araçlarının hangi veri ve görevlerde kullanılabileceğini açıklayan çalışma kurallarıdır. Amaç kullanımı tamamen yasaklamak değil; fayda sağlarken müşteri verisini, fikrî mülkiyeti, çalışan haklarını ve kurum itibarını korumaktır.
Yapay zekâ kullanım politikası neden gereklidir?
Çalışanlar ücretsiz veya kişisel hesaplarla yapay zekâ araçlarını kullanmaya başladığında kurum hangi bilginin dış sisteme aktarıldığını göremeyebilir. Belirsizlik, güvenli kullanım yerine gizli kullanımı teşvik eder. Açık politika; onaylı araçlar, yasak veriler, insan sorumluluğu ve olay bildirimini ortaklaştırır.
Politikada hangi bölümler bulunmalı?
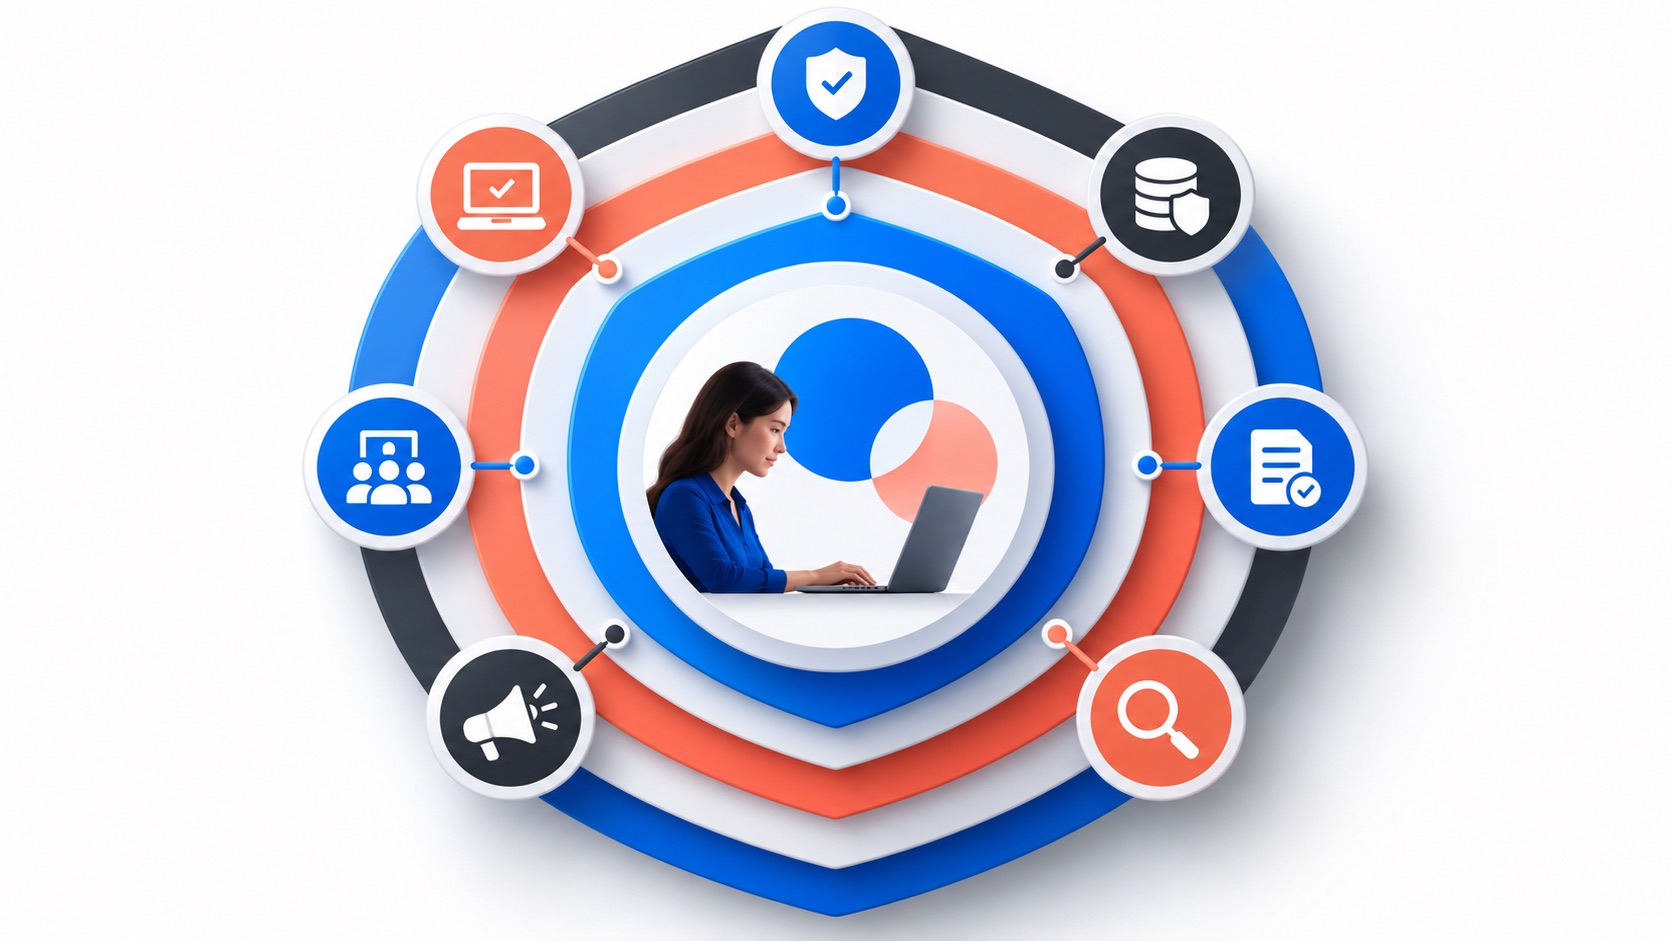
- Amaç, kapsam ve kimlerin politikaya tabi olduğu
- Onaylı araçlar ve hesap türleri
- Kullanılabilecek ve yüklenemeyecek veri sınıfları
- İzin verilen, sınırlı ve yasak kullanım örnekleri
- İnsan doğrulaması ve çıktı sorumluluğu
- Telif, kaynak gösterme ve şeffaflık kuralları
- Güvenlik olayı ve yanlış kullanım bildirimi
- Eğitim, denetim ve güncelleme süreci
Hangi veriler yapay zekâ araçlarına girilmemeli?
Kurum onayı ve uygun koruma bulunmadıkça müşteri kişisel verileri, çalışan bilgileri, sağlık ve finans verileri, parolalar, erişim anahtarları, kaynak kodları, yayımlanmamış finansal sonuçlar ve sözleşmeyle korunan belgeler harici araçlara yüklenmemelidir.
Kurallar veri sınıflandırmasına bağlanmalı; “gizli bilgi girmeyin” gibi yoruma açık ifadeler yerine örnekler verilmelidir. Ayrıntılı riskler için yapay zekâda veri gizliliği rehberine bakabilirsiniz.
İzin verilen kullanım örnekleri
- Kişisel veya gizli veri içermeyen metin taslağı hazırlama
- Kamuya açık bilgiyi özetleme ve sınıflandırma
- Fikir üretme ve alternatif başlık oluşturma
- Onaylı geliştirme ortamında kod açıklama veya test taslağı
- İnsan kontrolüyle çeviri ve dil düzeltme
Hangi kullanımlar yasak veya özel onaylı olmalı?
İşe alım, performans değerlendirme, terfi, disiplin, kredi, fiyatlandırma veya müşterinin haklarını etkileyen kararlar özel değerlendirme olmadan yapay zekâya bırakılamaz. Kimliğe bürünme, yanıltıcı sentetik içerik, güvenlik kontrollerini aşma ve lisanssız içeriği çoğaltma açıkça yasaklanmalıdır.
Avrupa Birliği AI Act kapsamında yapay zekâ okuryazarlığı ve bazı yasak uygulamalara ilişkin hükümler 2 Şubat 2025’ten itibaren uygulanmaya başladı. Kurumun faaliyet gösterdiği ülke ve sektöre göre hukuk danışmanlığı alınmalıdır; politika hukuki görüşün yerine geçmez.
Üç seviyeli kullanım sınıflandırması
Politikanın günlük işte uygulanabilmesi için kullanım senaryoları üç düzeyde sınıflandırılabilir:
- Serbest kullanım: Kamuya açık bilgiyle fikir üretme, dil düzeltme veya düşük etkili taslak hazırlama
- Onaylı kullanım: Kurum verisi, sistem entegrasyonu veya müşteriye sunulacak çıktı içeren senaryolar
- Yasak kullanım: Yetkisiz kişisel veri, erişim bilgisi, yanıltıcı içerik veya insansız yüksek etkili karar
Bu sınıflandırma departmanlara göre örneklenmelidir. Pazarlama ekibi için kamuya açık kampanya fikirleri düşük riskli olabilirken, insan kaynaklarında aday verisinin işlenmesi özel onay gerektirebilir.
Tedarikçi ve araç değerlendirmesi
Onaylı araç listesine alınmadan önce hizmet koşulları, veri saklama süresi, alt işlemciler, model eğitimi kullanımı, erişim kontrolleri, kayıt tutma ve veri dışa aktarma seçenekleri incelenmelidir. Ücretsiz sürüm ile kurumsal sürümün veri koruma koşulları aynı olmayabilir.
Araç sahibi departman, yenileme tarihinde kullanım ve olay verilerini gözden geçirmelidir. Kullanılmayan lisanslar kapatılmalı; kritik bir sağlayıcı için hizmet kesintisi ve çıkış planı bulunmalıdır.
Olay bildirimi nasıl yapılmalı?
Çalışan yanlışlıkla gizli veri girdiyse, şüpheli çıktı gördüyse veya yapay zekâ adına yapılan bir dolandırıcılıkla karşılaştıysa kime ve hangi süre içinde bildireceğini bilmelidir. Bildirim kanalı kolay erişilebilir olmalı; ilk amaç olayı sınırlamak ve öğrenmek olmalıdır.
Olay kaydı; kullanılan araç, veri türü, zaman, kullanıcı, alınan önlem ve etkiyi içerebilir. Tekrarlanan olaylar eğitim veya teknik kontrol eksikliğine işaret eder.
Çıktı doğrulama sorumluluğu kimdedir?
Yapay zekânın ürettiği metin, kod, analiz veya görseli kullanan çalışan çıktının doğruluğundan sorumludur. Politika; hangi çıktılarda ikinci kişi kontrolü, kaynak doğrulaması veya yönetici onayı gerektiğini belirtmelidir. Yapay zekâ halüsinasyonu ve çıktı doğrulama rehberleri eğitim materyaline eklenebilir.
Politika nasıl uygulanır?
- Çalışan rolüne uygun kısa eğitimler verin.
- Onaylı araçlara kurumsal hesap ve erişim kontrolü sağlayın.
- Gerçek iş örnekleriyle izin verilen ve yasak davranışları gösterin.
- Şüpheli kullanım için cezalandırıcı olmayan bildirim kanalı oluşturun.
- Politikayı araç, mevzuat ve olaylara göre düzenli güncelleyin.
NIST’in üretken yapay zekâ profili yönetişim, kullanım öncesi test, içerik kaynağı ve olay bildirimi konularını öne çıkarır. Bu başlıklar politikanın teknik ve operasyonel kontrollerle birlikte uygulanmasına yardımcı olur.
Sık sorulan sorular
Ücretsiz yapay zekâ araçları tamamen yasaklanmalı mı?
Her kurumun risk iştahı farklıdır. Yasak yerine kamuya açık veriyle sınırlama ve onaylı kurumsal alternatif sunma daha uygulanabilir olabilir.
Yapay zekâ ile üretilen içerik belirtilmeli mi?
Müşteri, kamuoyu veya karar süreçlerinde şeffaflık gerekebilir. Politika, kullanım bağlamına göre bildirim ve kaynak gösterme kuralını tanımlamalıdır.
Politika ne sıklıkla güncellenmeli?
En az yılda bir; ayrıca yeni araç, önemli güvenlik olayı veya mevzuat değişikliği olduğunda gözden geçirilmelidir.
Sonuç
Çalışanlar için yapay zekâ kullanım politikası kısa, anlaşılır ve gerçek iş örnekleriyle uygulanabilir olmalıdır. Onaylı araç, veri sınırı, insan sorumluluğu, eğitim ve olay yönetimi birlikte tanımlandığında güvenli kullanım kurum kültürünün parçası hâline gelir.