
Sanal POS, bir işletmenin web sitesi veya mobil uygulama üzerinden kartla ödeme almasını sağlayan dijital tahsilat altyapısıdır. Fiziksel POS cihazının çevrim içi karşılığı gibi düşünülse de tarayıcı, ödeme sayfası, güvenlik kontrolleri ve banka bağlantıları nedeniyle daha geniş bir entegrasyon gerektirir.
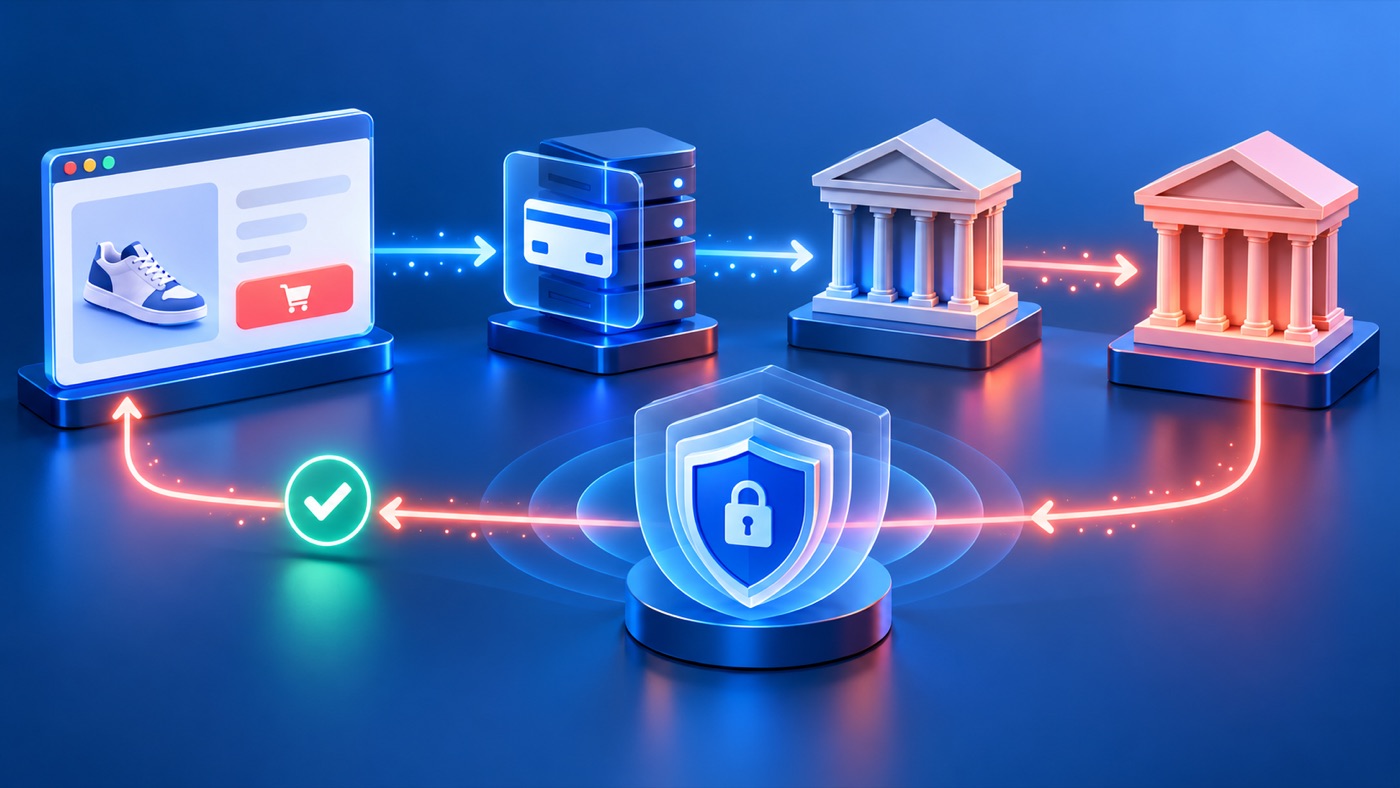
Müşteri ödeme formunu doldurduğunda kart verisi güvenli kanallardan iletilir; işlem bankalar ve ödeme ağı tarafından değerlendirilir. İşletme ise onay sonucunu, sipariş kaydını ve tahsilat bilgisini bir arada yönetir.
Sanal POS nasıl çalışır?
- Müşteri ürün veya hizmeti seçer ve ödeme adımına geçer.
- Ödeme bilgileri güvenli form ya da sağlayıcının barındırdığı sayfa üzerinden alınır.
- İşlem, ödeme geçidi ve ilgili finans kuruluşlarına iletilir.
- Limit, kart durumu, kimlik doğrulama ve sahtekârlık kontrolleri yapılır.
- Onay veya ret sonucu saniyeler içinde siteye döner.
- Onaylanan işlem takas ve mutabakat sürecine girer; tutar sözleşmedeki vadede işletmeye aktarılır.
Sanal POS ile ödeme linki arasındaki fark nedir?
Sanal POS genellikle işletmenin kendi sitesine veya uygulamasına entegre edilir. Ödeme linkinde ise sağlayıcı, müşteriyi hazır bir ödeme sayfasına yönlendirir. Link çözümü hızlı başlangıç sağlar; özel ödeme deneyimi, otomatik sipariş eşleştirme ve gelişmiş senaryolar için doğrudan entegrasyon daha esnektir.
3D Secure ne işe yarar?
3D Secure, kart sahibinin bankası tarafından ek doğrulama yapılmasını sağlayan protokoldür. Risk ve mevzuat koşullarına göre SMS kodu, mobil uygulama onayı veya biyometri kullanılabilir. Bu katman sahtekârlık riskini azaltmaya yardımcı olur; ancak tek başına tüm güvenlik sorumluluğunu ortadan kaldırmaz.
Sanal POS seçerken nelere bakılmalı?
- Toplam maliyet: Komisyonun yanında kurulum, aylık ücret, yabancı kart ve iade maliyetlerini inceleyin.
- Başarı oranı: Reddedilen işlemlerin nedeni ve yeniden deneme seçeneklerini sorun.
- Ödeme seçenekleri: Taksit, farklı para birimleri, kayıtlı kart, ödeme linki ve abonelik desteğini karşılaştırın.
- Entegrasyon: Hazır eklenti, API dokümantasyonu, test ortamı ve hata mesajları yeterli olmalıdır.
- Güvenlik: PCI DSS kapsamı, tokenizasyon, erişim yetkileri ve olay müdahale süreci açıklanmalıdır.
- Operasyon: İade, iptal, ters ibraz, mutabakat raporu ve destek kanallarını değerlendirin.
Kart verisini işletme saklamalı mı?
Gerekmiyorsa saklamamak en güvenli yaklaşımdır. Sağlayıcının barındırdığı ödeme bileşenleri ve tokenizasyon, işletmenin hassas kart verisiyle doğrudan temasını azaltabilir. Kart verisinin geçtiği her bileşen güvenlik kapsamını büyütebilir; sorumluluk paylaşımı sözleşme ve teknik mimaride açık olmalıdır.
Hangi metrikler izlenmeli?
Ödeme başarı oranı, banka ve hata türüne göre ret oranı, ödeme sayfasından çıkış, iade süresi, ters ibraz oranı, mutabakat farkı ve hizmet kesintisi düzenli izlenmelidir. Yalnızca satış sayısı, ödeme deneyiminin sağlığını göstermeye yetmez.
Sonuç
Doğru sanal POS, müşterinin güvenle ödeme yapmasını ve işletmenin tahsilatı yönetmesini kolaylaştırır. Seçim; fiyat, güvenlik, entegrasyon ve operasyon kalitesinin birlikte değerlendirildiği uzun vadeli bir altyapı kararıdır.