
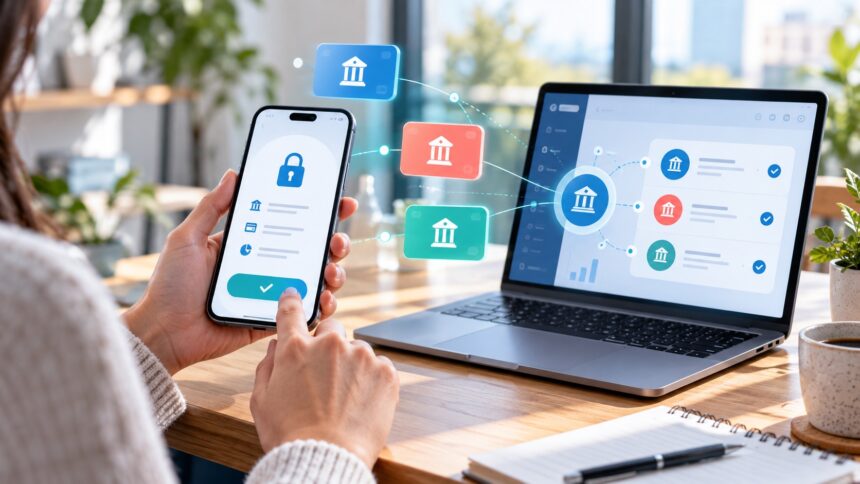
Açık bankacılık, müşterinin açık rızasıyla banka hesabı verilerinin veya ödeme başlatma yetkisinin standart ve güvenli API bağlantıları üzerinden yetkili üçüncü taraf hizmet sağlayıcılarla paylaşılmasını sağlayan modeldir. Amaç, kullanıcının finansal verisi üzerindeki kontrolünü artırırken yeni hizmetlerin ve rekabetin önünü açmaktır.
Açık bankacılık nasıl çalışır?
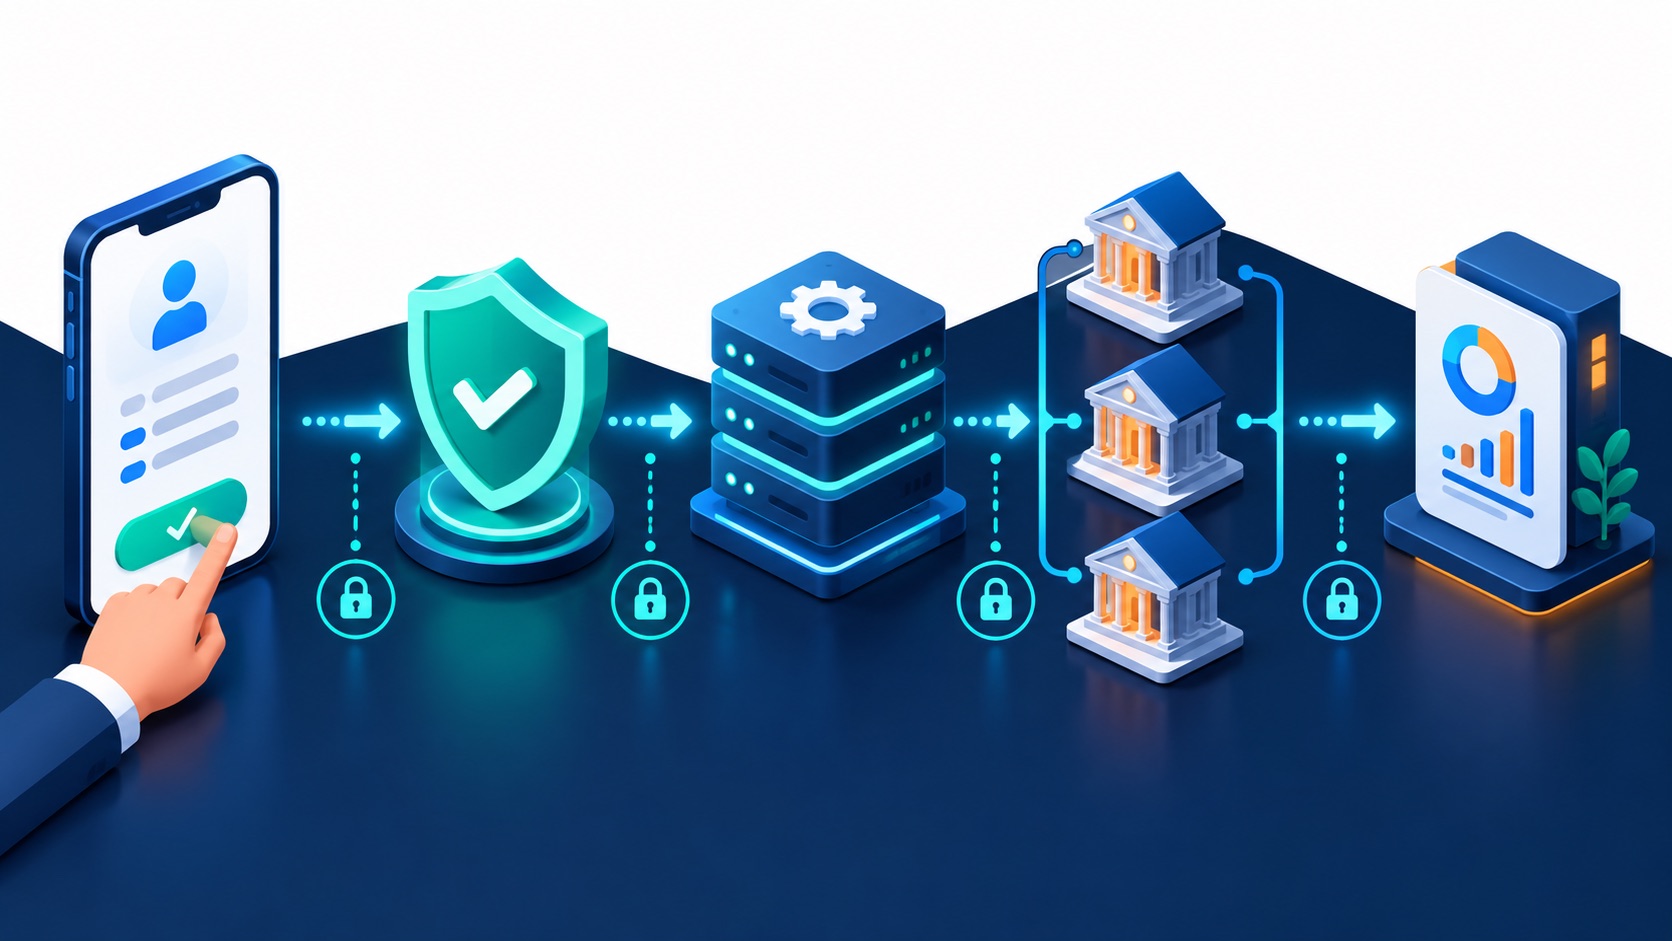
Kullanıcı bir finans uygulamasında hesaplarını birleştirmek veya ödeme başlatmak istediğinde bankasına yönlendirilir. Kimlik doğrulaması bankanın güvenli ortamında yapılır; kullanıcı hangi verinin, hangi amaçla ve ne kadar süreyle paylaşılacağını onaylar.
- Yetkili uygulama kullanıcıdan belirli bir hizmet için izin ister.
- Kullanıcı bankasında güçlü kimlik doğrulaması yapar.
- Banka, onaylanan kapsamla sınırlı bir erişim belirteci üretir.
- Veri API üzerinden şifreli biçimde aktarılır.
- Kullanıcı izni süresi dolduğunda veya geri çektiğinde erişim sona erer.
Hangi hizmetleri mümkün kılar?
- Birden fazla bankadaki hesapları tek ekranda görüntüleme.
- Gelir, gider ve nakit akışı analizi.
- Hesaptan hesaba ödeme başlatma.
- Kredi veya finansman başvurusunda izinli hesap verisi kullanma.
- KOBİ muhasebesi ve mutabakat süreçlerini otomatikleştirme.
Açık bankacılık ile açık finans arasındaki fark
Açık bankacılık öncelikle banka hesabı ve ödeme hizmetlerine odaklanır. Açık finans ise sigorta, yatırım, emeklilik ve diğer finansal ürünlerden gelen verilerin de izinli biçimde paylaşılmasını hedefleyen daha geniş bir yaklaşımdır.
Güvenli mi?
Güvenlik yalnız teknolojiye değil, yetkilendirme ve yönetişime de bağlıdır. Kullanıcı banka parolasını üçüncü taraf uygulamayla paylaşmamalıdır. Erişim, standart kimlik doğrulama akışı ve kapsamı sınırlı belirteçlerle verilmelidir. Sağlayıcının yetkili olup olmadığı, hangi verilere eriştiği ve iznin nereden kaldırılacağı kontrol edilmelidir.
Başlıca riskler
Yanlış veya aşırı geniş izin, sahte uygulama, zayıf API güvenliği, üçüncü taraf kesintisi ve verinin amaç dışı kullanımı önemli risklerdir. Kullanıcı açısından sade izin ekranları; kurum açısından veri minimizasyonu, kayıt tutma, olay müdahalesi ve siber güvenlik kontrolleri gerekir.
Kullanıcı kontrol listesi
- Uygulamanın yetki ve lisans bilgisini doğrulayın.
- İzin ekranında veri türünü, amacı ve süreyi okuyun.
- Gereksiz hesapları paylaşmayın.
- Bağlı uygulamaları düzenli olarak gözden geçirin.
- Şüpheli işlem uyarılarını ve çok faktörlü doğrulamayı açın.
Sonuç
Açık bankacılık, finansal veriyi kapalı sistemlerden izinli ve standart bağlantılara taşır. Sağladığı kolaylığın güvene dönüşmesi için müşteri rızası, sınırlı erişim, güçlü kimlik doğrulama ve açık sorumluluk zinciri birlikte kurulmalıdır.